AI-translated from English; not yet reviewed by a fluent editor.
# Klage von British Columbia gegen OpenAI rückt Sicherheitsentscheidungen in den Fokus
> Eine Analyse der Entscheidungen zwischen einem Sicherheitshinweis und einer Meldung an externe Stellen – und der Frage, wie Aufsicht sowohl übersehene Gefahren als auch ungerechtfertigte Eingriffe untersuchen kann.
By BIG CHANGE Editorial
Published: 2026-09-22T11:38:17.645Z
Updated: 2026-09-22T11:38:17.645Z
Canonical: https://bigchange.ai/blog/bc-openai-lawsuit-safety-accountability
AI-generated conceptual illustration by BIG CHANGE. Reviewable records can help explain how an organization reached a safety decision. Conceptual illustration of scrutiny and recordkeeping, not a depiction of evidence or a finding in this lawsuit.
British Columbia kündigte am 21. September 2026 gemeinsam mit dem Schulrat des Peace River South School District seine Klage gegen OpenAI an. Vorausgegangen war der Amoklauf an der Tumbler Ridge Secondary School. Die Provinz will Verantwortung für die Erholung der Gemeinschaft und stärkere Schutzmaßnahmen durchsetzen. Ihre Mitteilung gibt die Position der Regierung wieder; sie stellt keine Haftung des Unternehmens fest. [Mitteilung der Provinz](https://news.gov.bc.ca/releases/2026AG0067-001105)
Wer die KI-Sicherheit beurteilen will, sollte fragen, wie eine Organisation mit Informationen umgeht, die ihr System bereits markiert hat. Ein Modell kann bedenkliche Inhalte erkennen; die Verantwortlichen des Dienstes müssen dennoch entscheiden, was sie bedeuten, welche Maßnahme gerechtfertigt ist und wer sie anordnen darf. Diese Entscheidungen verdienen ebenso viel Prüfung wie die Antworten des Modells.
## Die große Veränderung
- **Was sich geändert hat:** Eine Provinz und ein Schulrat fordern in einem neuen Zivilverfahren Schadensersatz und Änderungen an den Sicherheitspraktiken von OpenAI.
- **Warum das wichtig ist:** Die Erkennung bedenklicher Aktivitäten lässt folgenreiche Entscheidungen über menschliche Prüfung, weiteren Kontozugang und die Weitergabe an Behörden offen. Für jede braucht es klar Verantwortliche und eine nachvollziehbare Begründung.
- **Worauf zu achten ist:** Belege zu diesen Entscheidungen, der Umgang des Gerichts mit den Vorwürfen und die Frage, ob eine vorgeschlagene Aufsicht übersehene Gefahren erkennen und Menschen zugleich vor ungerechtfertigten Eingriffen schützen kann.
## Was die Dokumente belegen
Die Klage vor einem Bundesgericht in Nordkalifornien nennt die Provinz und den Schulrat des Schulbezirks Nr. 59 als Kläger sowie Sam Altman und OpenAI-Gesellschaften als Beklagte. Sie wirft ihnen Versäumnisse bei der Meldung von Bedrohungen und der Produktsicherheit vor und verlangt Schadensersatz sowie eine gerichtliche Anordnung. In Fußnote 2 heißt es, die Chatprotokolle müssten noch vorgelegt werden. Behauptungen über interne Entscheidungen und deren Vermeidbarkeit müssen daher erst belegt werden; die Klageschrift ist keine gerichtliche Feststellung. [Eingereichte Klageschrift](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf)
OpenAIs frühere Darstellung bietet einen gesonderten, datierten Bezugspunkt. In einem Schreiben vom 26. Februar an Kanadas KI-Minister erklärte das Unternehmen, automatisierte Erkennung und menschliche Prüfung hätten im Juni 2025 zur Sperrung eines Kontos geführt. Die damals verfügbaren Informationen hätten nach Einschätzung des Unternehmens die Schwelle für eine Meldung an Strafverfolgungsbehörden nicht erreicht. Laut dem Schreiben hätte das später verschärfte Verfahren zu einer Meldung dieses Kontos geführt. Außerdem räumte OpenAI ein, nach Bekanntwerden der Identität des Angreifers ein zweites Konto gefunden zu haben. Das sind Aussagen des Unternehmens, keine unabhängig überprüften Erkenntnisse zur Wirksamkeit seiner Reformen. [Schreiben vom Februar](https://cdn.openai.com/pdf/8e938d69-0b67-4994-b9ff-683733ed587e/openai-letter-minister-solomon.pdf)
Reuters berichtete, OpenAI habe sein Bekenntnis zur Zusammenarbeit mit Behörden und zur fortgesetzten Sicherheitsarbeit bekräftigt. [Reuters](https://www.theguardian.com/technology/2026/sep/22/british-columbia-sues-openai-sam-altman-tumbler-ridge-school-shooting)
Die Darstellung vom Februar stammt aus der Zeit vor der neuen Klage. Sie ist nicht mit einer ausführlichen Antwort auf deren Vorwürfe gleichzusetzen. Ebenso beweist die Aussage, ein späteres Verfahren hätte zu einer anderen Entscheidung geführt, nicht, was danach geschehen wäre. Um Verantwortung zu beurteilen, müssen die damals verfügbaren Belege und die möglichen Folgen der jeweiligen Entscheidungen geprüft werden.
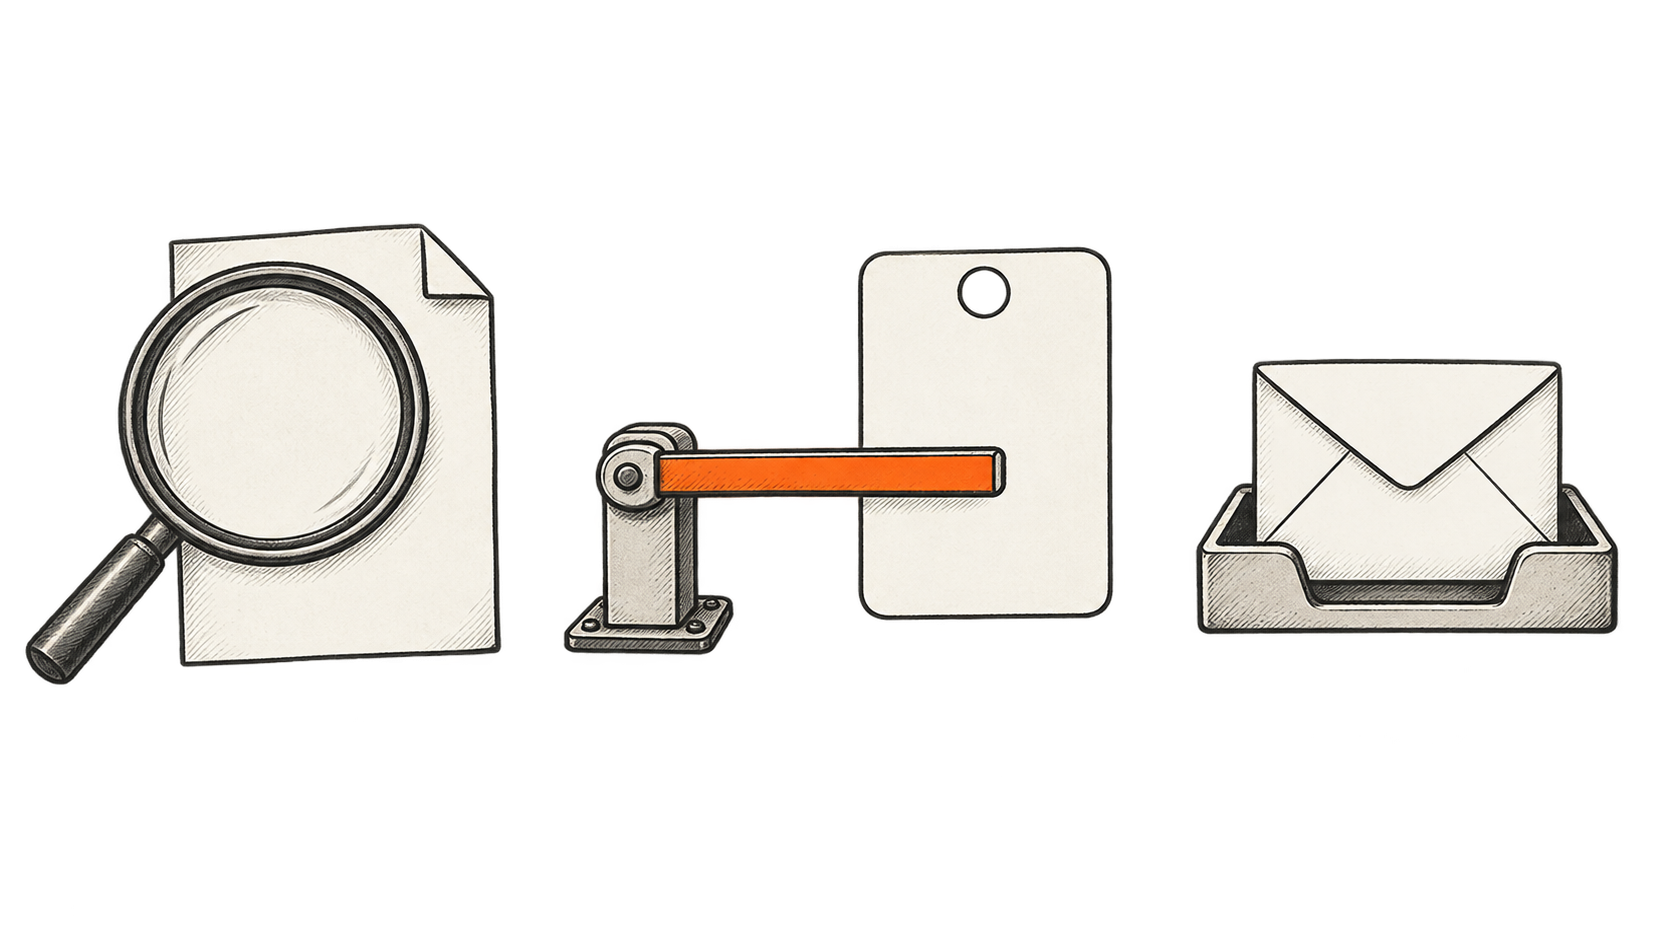
## Erkennung, Kontomaßnahmen und Meldungen beantworten unterschiedliche Fragen
OpenAIs Erklärung zur Sicherheit der Gemeinschaft vom 28. April beschreibt auf automatisierte Erkennung eine menschliche Prüfung des Kontexts folgen zu lassen. Mögliche Ergebnisse sind die Entwarnung, weitere Nachforschungen und Maßnahmen gegen ein Konto. Die Erklärung nennt außerdem Einspruchsmöglichkeiten und Maßnahmen gegen wiederholt auffällige Konten. Bei Gesprächen, die auf eine unmittelbar bevorstehende und glaubhafte Gefahr für andere hindeuten, werde die Polizei benachrichtigt. Das ist das veröffentlichte Verfahren des Unternehmens, kein Beleg dafür, wie ein konkreter Fall behandelt wurde. [Richtlinie zur Sicherheit der Gemeinschaft](https://openai.com/index/our-commitment-to-community-safety/)
Die Trennung dieser Schritte macht deutlich, welche Belege hilfreich wären. Ein Erkennungssystem beantwortet zunächst eine Prüffrage: Ist dieses Material näher zu untersuchen? Sein Ergebnis allein erlaubt noch kein Urteil über eine Person. Bei der menschlichen Prüfung sollten Kontext und Unsicherheit berücksichtigt werden; die Prüfenden brauchen genügend Zeit und Befugnis, den ursprünglichen Hinweis infrage zu stellen. Die Dokumentation sollte festhalten, warum sich die Einschätzung geändert hat – auch wenn zusätzliche Informationen ein zunächst ernst wirkendes Signal relativieren.
Bei Kontomaßnahmen geht es um den Zugang zu einem Dienst. Eine Sperrung beantwortet nicht die Frage, ob Informationen das Unternehmen verlassen sollten. Umgekehrt rechtfertigt das Fehlen einer Grundlage für eine externe Meldung nicht zwangsläufig, den Zugang nach den Dienstregeln aufrechtzuerhalten. Werden diese Entscheidungen getrennt behandelt, kann jede auf eigene Belege und eine eigene Begründung gestützt werden.
Stellen wir uns hypothetisch eine Prüfung vor, bei der sich Mitarbeitende einig sind, dass ein Konto gegen eine Dienstregel verstoßen hat, aber darüber uneins, ob eine glaubhafte Gefahr für Außenstehende besteht. Eine aussagekräftige Dokumentation würde den Dissens, die entscheidende Person und die Begründung festhalten. Eine pauschale Kennzeichnung wie „Maßnahme ergriffen“ würde fast alles verbergen, was eine prüfende Stelle wissen müsste.
Eine Meldung bezieht eine weitere Institution mit eigenen Befugnissen und Pflichten ein. Ein Unternehmen sollte erklären können, welche Informationen es weitergegeben hat, warum diese Offenlegung gerechtfertigt war und wie es die Zustellung an die zuständige Stelle bestätigt hat. Die Übermittlung von Informationen garantiert weder eine bestimmte Reaktion noch, dass ein bestimmtes Ereignis verhindert wird. Bei der Bewertung dieser Übergabe müssen diese Grenzen sichtbar bleiben.
Eine Verbesserung an einer Stelle kann ein anderes Problem ungelöst lassen. Eine bessere Erkennung bringt wenig, wenn dringende Prüfungen niemandem zugewiesen werden oder die Prüfenden niemanden erreichen, der Maßnahmen genehmigen darf. Eine geänderte Richtlinie muss sich darin niederschlagen, wie Mitarbeitende handeln können.
## Eine Prüfung braucht Einblick in Entscheidungen und Folgen
Die Klage verlangt überprüfbare Sicherheitskontrollen und vierteljährliche Compliance-Prüfungen durch eine unabhängige Aufsichtsperson. Das sind vorgeschlagene Rechtsbehelfe, keine gerichtlich angeordneten Änderungen. [Beantragte Rechtsbehelfe, Seite 38](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf)
Für die Prüfung von Entscheidungsprozessen gibt es eine etablierte Grundlage der Governance. Das freiwillige KI-Risikomanagement-Framework des NIST aus dem Jahr 2023 verlangt dokumentierte Zuständigkeiten und Kommunikation, die Verantwortung der Führungsebene für Risikoentscheidungen sowie klar definierte Rollen für die menschliche Aufsicht. Die Vorgaben zur Messung umfassen Prüfungen durch Personen außerhalb der operativen Entwicklung und die Frage, ob Kontrollen wirksam bleiben. Das Framework ist eine Orientierungshilfe – weder ein Urteil zu diesem Fall noch eine Zertifizierung irgendeines Unternehmens. [NIST AI RMF](https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-1.pdf)
Wir sind der Ansicht, dass eine wirksame Prüfung den Weg von einer eingegangenen Prüfbitte bis zu ihrer Erledigung nachvollziehen müsste. Dazu gehören Verzögerungen, ungelöste Meinungsverschiedenheiten und Fälle, die ohne Maßnahmen geschlossen wurden. Wer nur abgeschlossene Meldungen untersucht, übersieht Entscheidungen, durch die Informationen im Unternehmen blieben. Wer ausschließlich nach einem Schaden bekannt gewordene Versäumnisse prüft, erhält ein verzerrtes Bild der alltäglichen Abwägungen.
Die prüfende Stelle müsste außerdem die damals geltenden Regeln von späteren Überarbeitungen unterscheiden. Andernfalls könnte ein Unternehmen regelkonform erscheinen, weil eine neue Richtlinie veröffentlicht wurde – ohne nachzuweisen, ob Mitarbeitende geschult wurden, die nötigen Werkzeuge zur Verfügung standen oder jemand die Wirksamkeit der Änderung geprüft hat. Bei einer sinnvollen Nachprüfung sollte ein datierter Beleg dafür verlangt werden, dass ein erkanntes Problem behoben wurde.
Prüfergebnisse könnten unklare Anweisungen oder Personallücken aufdecken, die sich vor einem weiteren schwierigen Fall beheben lassen. Sie könnten auch belegen, dass Mitarbeitende unter Unsicherheit nach vernünftigen Maßstäben entschieden haben. Aufsicht ist glaubwürdiger, wenn sie zu beiden Schlussfolgerungen gelangen und die Belege dafür erläutern kann.
Unabhängigkeit setzt praktische Befugnisse voraus. Wer nur ausgewählte Beispiele oder zusammengefasste Zahlen sieht, kann strittige Entscheidungen nicht rekonstruieren. Wichtiger als ein eindrucksvoller Titel wären Zugang zu relevanten Unterlagen, die Möglichkeit, ungelöste Bedenken zu melden, und ein festgelegter Weg für Korrekturmaßnahmen. Auch diese Vorkehrungen bräuchten Datenschutz und klare Grenzen für den Umgang mit sensiblen Aufzeichnungen.
## Mehr Meldungen können ein anderes Sicherheitsproblem schaffen
Ein System, das für mehr Meldungen belohnt wird, kann seine Kennzahlen auf naheliegende Weise verbessern: indem es mehr Menschen meldet. Das könnte unnötige Offenlegungen erzeugen und von stärkeren Signalen ablenken. Die Zahl der Meldungen misst die Aktivität; ihre Qualität lässt sich erst beurteilen, wenn belegt ist, warum sie erfolgten und welche Fehler später festgestellt wurden.
Auch das entgegengesetzte Ziel kann irreführen. Eine niedrige Aufhebungsquote könnte auf zutreffende Entscheidungen hindeuten – oder darauf, dass Betroffene sie nicht wirksam anfechten können. Eine kurze durchschnittliche Prüfzeit kann wenige außergewöhnlich lange Verzögerungen verdecken. Führungskräfte und externe Prüfende sollten fragen, was jede Kennzahl auslässt, bevor sie sie als Sicherheitsbeleg werten.
Der Datenschutz gehört in diese Bewertung. Eine Prüfakte kann hochpersönliche Angaben über jemanden enthalten, von dem letztlich keine relevante Gefahr ausgeht. Genügend Belege für die Überprüfung einer Entscheidung aufzubewahren, rechtfertigt weder den Zugriff aller Beschäftigten noch die unbegrenzte Speicherung sämtlicher begleitender Gespräche. Zweck, Zugriffsrechte und Aufbewahrungsfrist sollten ausdrücklich festgelegt sein; wo rechtliche Pflichten es erfordern, müssen Unterlagen angemessen gesichert werden.
Die öffentliche Erklärung eines Systems ist etwas anderes als die Offenlegung der Akte einer einzelnen Person. Zusammengefasste Angaben zu Prüfverzögerungen, korrigierten Entscheidungen und Richtlinienänderungen könnten eine öffentliche Kontrolle ermöglichen. Detaillierte Einblicke ließen sich auf befugte Prüfende beschränken. Auch bei aggregierten Angaben ist Vorsicht geboten, wenn kleine Gruppen oder ungewöhnliche Umstände Rückschlüsse auf einzelne Personen zulassen.
Wir würden außerdem erwarten, dass die Aufsicht ungleich verteilte Fehler untersucht. Wenn vergleichbares Material je nach Sprache oder Kontext unterschiedlich behandelt wird, kann eine zusammengefasste Genauigkeitskennzahl das Problem verdecken. Das ist eine vorgeschlagene Prüffrage, keine Behauptung, ein solches Muster sei in diesem Fall nachgewiesen worden.
## Wie ein glaubwürdiger nächster Schritt aussehen könnte
Im Rechtsstreit sollten Leserinnen und Leser neue Vorwürfe von vorgelegten Beweisen und tatsächlichen Gerichtsentscheidungen unterscheiden. Ein Antrag auf Schutzmaßnahmen zeigt, was die Klägerseite verlangt. Ob diese Maßnahme gerechtfertigt, hinreichend präzise oder gesetzlich vorgeschrieben ist, ist eine andere Frage.
Für die Branche wären datierte Änderungen an Verfahren, klare Zuständigkeiten für schwierige Entscheidungen und Belege dafür, dass Korrekturen den Arbeitsalltag erreichen, sichtbare Fortschritte. Unternehmen sollten Umfang und Grenzen jeder unabhängigen Prüfung erläutern. Politikverantwortliche sollten neben den Folgen unterlassener Maßnahmen auch die Kosten übermäßiger Eingriffe untersuchen.
Die Chance besteht darin, Sicherheitsarbeit leichter überprüfbar und korrigierbar zu machen. Das Risiko: Öffentlicher Druck führt zu umfassenderer Überwachung oder mehr Papierarbeit, ohne die Entscheidungen zu verbessern. Leserinnen und Leser können bei jeder angekündigten Reform konkret fragen: Welche Belege würden zeigen, dass sie die Urteilsfähigkeit verbessert – auch dann, wenn Zurückhaltung die gerechtfertigte Entscheidung ist?
## Sources
- [British Columbia: Mitteilung vom 21. September](https://news.gov.bc.ca/releases/2026AG0067-001105) — Die Provinz kündigt ihr Vorgehen und ihre politische Position an. Diese Mitteilung der Klägerseite belegt die Ankündigung, nicht die Wahrheit der umstrittenen Vorwürfe.
- [Eingereichte Klageschrift: Akte 3:26-cv-10743](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf) — Kopie der eingereichten und gestempelten Klageschrift von einer Drittseite. Fußnote 2 weist auf noch nicht vorgelegte Protokolle hin; auf den Seiten 37 bis 39 werden Rechtsbehelfe beantragt. Die Vorwürfe sind unbewiesen.
- [OpenAI: Schreiben an Minister Solomon vom Februar](https://cdn.openai.com/pdf/8e938d69-0b67-4994-b9ff-683733ed587e/openai-letter-minister-solomon.pdf) — Frühere Darstellung des Unternehmens zu Erkennung, Kontomaßnahmen und Kriterien für externe Meldungen, einschließlich späterer Änderungen. Das Schreiben stammt aus der Zeit vor der Klage im September und ist keine unabhängige Bewertung der Wirksamkeit der Reformen.
- [Reuters](https://www.theguardian.com/technology/2026/sep/22/british-columbia-sues-openai-sam-altman-tumbler-ridge-school-shooting) — Aktuelle Stellungnahme des Unternehmens.
- [OpenAI: Richtlinie zur Sicherheit der Gemeinschaft](https://openai.com/index/our-commitment-to-community-safety/) — Unterscheidet zwischen Erkennung, kontextbezogener Prüfung, Kontomaßnahmen, Einsprüchen und Meldungen. Beschreibt die Unternehmensrichtlinie, belegt aber weder deren Umsetzung noch Ergebnisse in diesem Fall.
- [NIST: KI-Risikomanagement-Framework 1.0](https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-1.pdf) — Freiwillige Orientierung zu Zuständigkeiten, Verantwortung der Führungsebene, Aufsicht und Evaluierung. Die im Artikel vorgeschlagenen Prüffragen sind redaktionelle Analyse, keine rechtlichen Anforderungen und keine Feststellung des NIST zu OpenAI.
Der Newsletter von BIG CHANGE
Das große Ganze. In Ihrem Tempo.
Aktuelle Storys über KI und Robotik, beobachtenswerte Veränderungen und praktische Ideen zur Anwendung. Wählen Sie ein tägliches Briefing, eine wöchentliche Zusammenfassung oder eine monatliche Perspektive.
Next scheduled send (UTC): . Your first edition arrives at the next scheduled send after you confirm.
Ihr Datenschutz, Ihre Entscheidung.
Notwendiger Speicher schützt die Website und merkt sich Ihre Einstellungen. Optionales Google Analytics bleibt deaktiviert, bis Sie es erlauben. Sie können alle Geschichten auch nur mit notwendigem Speicher lesen. Datenschutzdetails