AI-translated from English; not yet reviewed by a fluent editor.
# La souveraineté du Royaume-Uni en matière d’IA dépend de qui peut utiliser et modifier le système
> Deux services hypothétiques, qui traitent les données au Royaume-Uni, montrent que l’accès, les droits opérationnels et la possibilité de changer de fournisseur déterminent ce qu’un acheteur peut faire avec une infrastructure locale d’IA.
By BIG CHANGE Editorial
Published: 2026-09-22T12:46:22.414Z
Updated: 2026-09-22T12:46:22.414Z
Canonical: https://bigchange.ai/blog/uk-ai-sovereignty-local-data-centres-control
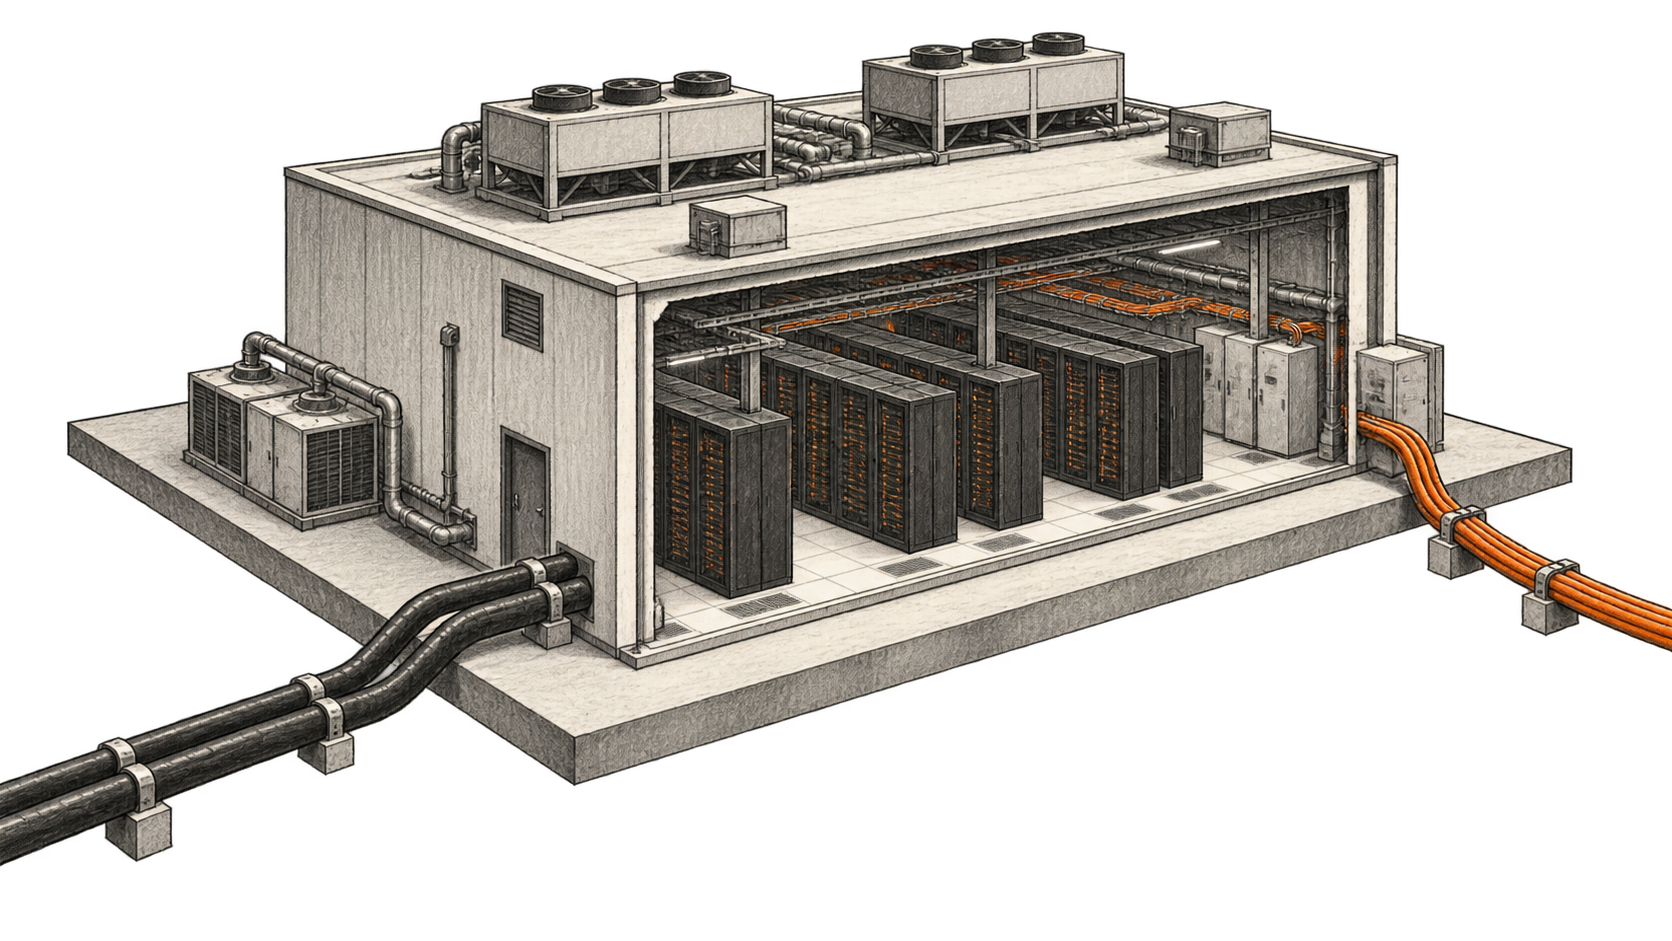
AI-generated conceptual illustration by BIG CHANGE. A local data centre remains connected to wider infrastructure and suppliers. Its location alone does not specify who can allocate capacity or change the service. Conceptual facility, not a depiction of a particular UK project.
The Guardian rapporte que George Osborne a établi un lien entre les centres de données nationaux et la souveraineté en matière d’IA. [The Guardian.](https://www.theguardian.com/politics/2026/sep/22/george-osborne-ai-datacentre-nimbys-holding-back-britain)
Pour un acheteur du secteur public, cette affirmation soulève une question pratique : quelles décisions devient-il possible de prendre quand les ordinateurs sont à proximité ? Héberger l’IA au Royaume-Uni peut contribuer aux objectifs nationaux, mais pour mesurer utilement le contrôle, il faut regarder ce qu’une institution peut réellement faire avec le service. Une adresse locale ne dit pas à l’acheteur s’il peut réserver de la capacité, choisir le modèle ou déplacer le travail ailleurs.
La politique britannique en matière de calcul offre un point de départ plus précis. Elle associe la souveraineté à la capacité d’agir de manière indépendante au besoin, tout en continuant de travailler avec des fournisseurs internationaux. Cela laisse place à plusieurs types d’infrastructures et exige une description plus claire de ce que chacune apporte. [UK Compute Roadmap.](https://www.gov.uk/government/publications/uk-compute-roadmap/uk-compute-roadmap)
## Le grand changement
- **Ce qui a changé :** La feuille de route britannique sur les capacités de calcul fixe l’objectif d’orienter les ressources vers les priorités nationales et de permettre une action indépendante au besoin.
- **Pourquoi c’est important :** L’emplacement d’un service ne permet pas de savoir qui maîtrise l’accès, l’administration et le remplacement. Ces choix influent sur ce que les organismes publics et les entreprises peuvent fournir.
- **À surveiller :** Les propositions précisent-elles qui peut attribuer les capacités, autoriser des modifications et déplacer les charges de travail, et apportent-elles la preuve que ces droits peuvent être exercés ?
## L’ambition du gouvernement va au-delà d’un bâtiment
La Compute Roadmap a été présentée en juillet 2025 ; sa page actuelle a été mise à jour le 23 avril 2026. Elle prévoit jusqu’à 2 milliards de livres sterling d’ici 2030 pour les capacités de calcul publiques, notamment une multiplication par vingt des capacités de l’AI Research Resource. Elle envisage à la fois des superordinateurs dédiés et des capacités dans le cloud, avec un accès public et un contrôle stratégique dans le cadre de partenariats. Ce sont des engagements politiques et des plans de mise en œuvre, et non la preuve que toutes les ressources promises sont disponibles aujourd’hui. [La feuille de route.](https://www.gov.uk/government/publications/uk-compute-roadmap/uk-compute-roadmap)
Cette distinction compte, car construire une infrastructure et y donner accès répond à deux problèmes différents. Une entreprise peut ajouter de la capacité de calcul dans un pays tout en la vendant selon des conditions qui empêchent une équipe de recherche donnée de l’utiliser. Pour cette équipe, une ressource plus modeste assortie d’une allocation fiable peut être plus utile qu’une installation beaucoup plus grande à laquelle elle n’a droit à aucun budget ni accès.
Pour les politiques nationales, la question est donc de savoir quels travaux peuvent ainsi aboutir. Il peut s’agir de donner accès à une expérience que les clients commerciaux risqueraient autrement d’évincer, ou de proposer un service dont l’opérateur doit maintenir une capacité convenue pour un usage public. De tels dispositifs doivent préciser qui en bénéficie et à quelles conditions. Les dépenses annoncées ne suffisent pas à répondre à ces questions.
Le gouvernement pourrait conserver certaines décisions tout en externalisant l’exploitation quotidienne. L’acheteur doit savoir quelles décisions lui appartiennent, lesquelles il délègue et comment cette répartition peut évoluer au fil de l’accord.
## Un site local peut relever de plusieurs autorités
Un article de recherche révisé en mai 2026 a examiné 775 projets de centres de données hors des États-Unis, à partir d’informations recueillies jusqu’au troisième trimestre 2024. Il relève une participation importante d’opérateurs étrangers, ce qui rend la nationalité de l’opérateur pertinente pour évaluer les éventuelles revendications juridictionnelles. L’échantillon regroupe des projets existants et planifiés, y compris des services cloud et des superordinateurs ; ce n’est pas un recensement actuel. Les opérateurs n’étaient pas identifiés pour de nombreuses entrées. Les estimations fondées sur les investissements ne sont que des indicateurs approximatifs des capacités de calcul, et non des mesures directes. [L’article de recherche.](https://arxiv.org/abs/2508.00932)
Les auteurs distinguent également une éventuelle revendication juridictionnelle d’un gouvernement de sa capacité à exercer un contrôle. Leurs résultats ne permettent pas d’établir qu’un service britannique donné sera interrompu ou qu’un opérateur étranger quelconque est inadapté. Ils montrent pourquoi examiner l’opérateur apporte des informations que la seule géographie ne fournit pas.
La propriété est une question utile pour commencer. Les acheteurs doivent aussi déterminer qui exploite l’équipement et administre le service cloud, ainsi que qui fournit le modèle et peut modifier ses conditions d’utilisation. Ces rôles peuvent relever d’organisations différentes. Une marque nationale sur le contrat client ne décrit parfois qu’un seul niveau du dispositif.
Les recommandations du National Cyber Security Centre sur la protection des actifs rendent la démarche concrète. Elles invitent les acheteurs à comprendre où les données sont stockées, traitées et gérées, quelles juridictions peuvent s’appliquer et quels droits d’accès possède le fournisseur. Elles incluent aussi les éléments dérivés, comme les journaux et les modèles. Le guide distingue également les affirmations du fournisseur des garanties étayées indépendamment. [Principe 2 du NCSC.](https://www.ncsc.gov.uk/collection/cloud/the-cloud-security-principles/principle-2-asset-protection-and-resilience)
Les acheteurs doivent examiner le service précis proposé. Une déclaration sur l’emplacement de son principal système de traitement ne renseigne pas sur tous les services administratifs ou auxiliaires. Il faut pour cela une description des opérations concernées et des preuves adaptées à leur sensibilité.
## Deux services britanniques, des choix différents
Imaginons un groupe fictif de collectivités locales qui achète un service de recherche par IA pour ses archives publiques. Les deux offres traitent les archives dans des centres de données au Royaume-Uni. Elles satisfont toutes deux au même test convenu de recherche de documents et de réponses accompagnées de références exactes. Aucun système ne prend de décisions concernant les habitants.
Dans la première offre, le fournisseur propose une application gérée. Il choisit le modèle et programme les changements de modèle. Les collectivités achètent des requêtes au service et peuvent exporter leurs documents originaux, mais elles ne peuvent transférer le modèle ou l’application à un autre opérateur. Le fournisseur assure la maintenance, ce qui convient à une petite équipe municipale qui souhaite un service de recherche opérationnel sans devoir employer des spécialistes pour l’exploiter.
Dans la seconde offre, les collectivités obtiennent une allocation réservée de machines et une licence de modèle qui autorise son exploitation auprès d’un autre fournisseur. Elles décident du moment où une version de modèle testée est remplacée. Leur contrat fournit la configuration et la documentation dont un autre opérateur qualifié aurait besoin pour exécuter l’application. Elles paient aussi du personnel ou un prestataire pour en assurer la maintenance.
Les deux dispositifs traitent les données localement. Le second donne davantage de choix opérationnels aux collectivités, au prix de responsabilités supplémentaires. La première offre pourrait tout de même être le meilleur achat si sa qualité, son prix et ses protections contractuelles conviennent à la tâche. Qualifier l’une ou l’autre de souveraine sans expliquer ces différences dissimulerait la véritable décision de l’acheteur.
Supposons maintenant que les collectivités doivent ajouter des archives récemment numérisées pendant une période chargée. Dans le premier dispositif, l’usage supplémentaire dépend des conditions du service et des capacités disponibles. Dans le second, les collectivités peuvent reprioriser les travaux dans le cadre de leur allocation réservée. C’est une forme de contrôle utile, même si elle ne crée pas de machines supplémentaires et ne garantit pas que le travail sera rapidement terminé.
Supposons plutôt qu’elles veuillent remplacer l’opérateur. Posséder les documents ne suffit pas. Le service destinataire doit disposer d’une application compatible, de droits d’utilisation adéquats sur le modèle et de capacités suffisantes ; il doit aussi réussir les contrôles qualité des collectivités. La seconde offre fictive facilite ce changement, mais sa promesse de portabilité doit encore être démontrée. Pouvoir partir a davantage de valeur quand l’acheteur a vérifié les démarches nécessaires.
## L’indépendance exige aussi du travail
Le principe du NCSC relatif à la chaîne d’approvisionnement invite les acheteurs à comprendre les accès de tiers et la façon dont le fournisseur gère la sécurité de ses propres fournisseurs. Il rappelle qu’un prestataire de services gérés et ses dépendances font eux aussi partie de la chaîne d’approvisionnement du client. Pour les applications sensibles, l’évaluation doit tenir compte des services sous-jacents. [Principe 8 du NCSC.](https://www.ncsc.gov.uk/collection/cloud/the-cloud-security-principles/principle-8-supply-chain-security)
Notre exemple des collectivités montre pourquoi un contrat ne peut conférer d’un seul coup toutes les formes d’indépendance. Contrôler la version du modèle oblige quelqu’un à évaluer les mises à jour. Avoir le droit de changer d’opérateur oblige quelqu’un à maintenir le processus d’exportation et de déploiement. Si personne ne finance ce travail, un ensemble impressionnant de droits risque d’être difficile à exercer.
Développer cette compétence pourrait améliorer le pouvoir de négociation de l’acheteur. Comprendre l’application facilite la définition des modifications nécessaires ou la commande de solutions de remplacement lorsque la proposition d’un fournisseur ne répond pas aux besoins. Le partage de compétences entre institutions pourrait rendre ces options abordables pour des organisations trop petites pour les maintenir séparément. Ce sont des avantages possibles, et non des résultats mesurés pour les deux offres fictives.
Le scénario pessimiste est celui d’une institution qui paie pour une infrastructure dédiée tout en restant dépendante d’un service qu’elle ne peut remplacer. Elle peut conserver le matériel sans disposer des droits sur le modèle ni de l’expertise spécialisée nécessaires pour l’utiliser autrement. Pour éviter ce résultat, il faut déterminer quelle dépendance importe pour la tâche plutôt que d’exiger une vague promesse d’indépendance totale.
## Demandez ce que l’investissement permet de faire
Les habitants qui évaluent un projet d’installation peuvent raisonnablement demander quel intérêt public la justifie et comment l’accès à cet intérêt sera garanti. Une affirmation sur les capacités nationales doit préciser qui peut les utiliser. Une affirmation sur le contrôle doit préciser quelles décisions une personne est habilitée et concrètement en mesure de prendre.
Pour les acheteurs, une comparaison utile confronterait les deux offres à une tâche réelle et à un changement plausible : accroître la demande, changer de modèle ou remplacer un opérateur. Demandez à chaque fournisseur de faire la démonstration de l’action concernée et de préciser qui en assume le travail et le coût. Cela produit des éléments plus utiles qu’une vaste étiquette de souveraineté.
## Sources
- [The Guardian](https://www.theguardian.com/politics/2026/sep/22/george-osborne-ai-datacentre-nimbys-holding-back-britain) — Article de septembre.
- [Gouvernement britannique : Compute Roadmap](https://www.gov.uk/government/publications/uk-compute-roadmap/uk-compute-roadmap) — Politique de juillet 2025, mise à jour en avril 2026. Définit les objectifs stratégiques et les investissements prévus ; les engagements ne prouvent pas que chaque ressource proposée a été mise à disposition.
- [Richardson et ses collègues : How Sovereign Is Sovereign Compute?](https://arxiv.org/abs/2508.00932) — Article de recherche révisé ; la collecte s’est achevée en 2024. Échantillon hétérogène de projets, avec des opérateurs non identifiés et des estimations approximatives fondées sur les investissements ; ce n’est pas un recensement actuel des capacités.
- [NCSC : protection des actifs et résilience](https://www.ncsc.gov.uk/collection/cloud/the-cloud-security-principles/principle-2-asset-protection-and-resilience) — Guide actuel, révisé en juin 2023, qui couvre l’emplacement, la juridiction et les accès, y compris aux données dérivées. Des preuves propres au service comptent ; ce texte ne constitue pas une décision juridique concernant un fournisseur particulier.
- [NCSC : sécurité de la chaîne d’approvisionnement](https://www.ncsc.gov.uk/collection/cloud/the-cloud-security-principles/principle-8-supply-chain-security) — Guide actuel, révisé en juin 2023, qui examine les fournisseurs et les services sous-jacents. La comparaison des collectivités et les démonstrations suggérées sont des exemples éditoriaux, pas des achats observés.
La newsletter BIG CHANGE
Prendre du recul, à votre rythme.
Articles récents sur l’IA et la robotique, évolutions à surveiller et idées pratiques à utiliser. Choisissez un briefing quotidien, une synthèse hebdomadaire ou une analyse mensuelle.
Next scheduled send (UTC): . Your first edition arrives at the next scheduled send after you confirm.
Votre vie privée, votre choix.
Le stockage nécessaire contribue à la sécurité du site et mémorise vos choix. Google Analytics facultatif reste désactivé tant que vous ne l’autorisez pas. Vous pouvez lire tous les articles avec le seul stockage nécessaire. Détails sur la confidentialité