AI-translated from English; not yet reviewed by a fluent editor.
# B.C. का OpenAI पर मुक़दमा सुरक्षा-संबंधी फ़ैसलों की जाँच करता है
> सुरक्षा संकेत मिलने से बाहरी संस्था को सूचना देने तक के फ़ैसलों का विश्लेषण और यह कि निगरानी छूटी हुई आशंका तथा अनुचित दख़ल—दोनों की जाँच कैसे कर सकती है।
By BIG CHANGE Editorial
Published: 2026-09-22T11:38:17.645Z
Updated: 2026-09-22T11:38:17.645Z
Canonical: https://bigchange.ai/blog/bc-openai-lawsuit-safety-accountability
AI-generated conceptual illustration by BIG CHANGE. Reviewable records can help explain how an organization reached a safety decision. Conceptual illustration of scrutiny and recordkeeping, not a depiction of evidence or a finding in this lawsuit.
ब्रिटिश कोलंबिया ने Tumbler Ridge स्कूल गोलीबारी के बाद Peace River South स्कूल बोर्ड के साथ मिलकर 21 सितंबर 2026 को OpenAI पर मुक़दमा करने की घोषणा की। प्रांत समुदाय के पुनर्वास की ज़िम्मेदारी और अधिक मज़बूत सुरक्षा उपायों की माँग कर रहा है। उसकी घोषणा सरकार का पक्ष बताती है; इससे कंपनी की क़ानूनी ज़िम्मेदारी साबित नहीं होती। [प्रांतीय वक्तव्य](https://news.gov.bc.ca/releases/2026AG0067-001105)
AI सुरक्षा का आकलन करने वाले पाठकों के लिए उपयोगी सवाल यह है कि संगठन पहले से चिह्नित जानकारी को कैसे सँभालता है। मॉडल चिंता पैदा करने वाली सामग्री पहचान सकता है, लेकिन सेवा चलाने वाले लोगों को फिर भी तय करना है कि उसका अर्थ क्या है, कौन-सी कार्रवाई उचित है और उसे करने का अधिकार किसके पास है। मॉडल के जवाबों के साथ इन फ़ैसलों की भी जाँच होनी चाहिए।
## बड़ा बदलाव
- **क्या बदला:** एक प्रांत और स्कूल बोर्ड नए दीवानी मुक़दमे के ज़रिए हर्ज़ाने और OpenAI की सुरक्षा-प्रक्रियाओं में बदलाव माँग रहे हैं।
- **यह क्यों मायने रखता है:** चिंताजनक गतिविधि पकड़ने के बाद मानवीय समीक्षा, पहुँच जारी रखने और अधिकारियों को सूचना देने जैसे अहम फ़ैसले लेने होते हैं। हर फ़ैसले का स्पष्ट ज़िम्मेदार और बचाव योग्य कारण होना चाहिए।
- **क्या देखना है:** उन फ़ैसलों के प्रमाण, दावों पर अदालत का विचार और क्या प्रस्तावित निगरानी छूटी हुई आशंका की जाँच करते हुए लोगों को अनुचित दख़ल से बचा सकती है।
## दस्तावेज़ क्या साबित करते हैं
उत्तरी कैलिफ़ोर्निया की संघीय अदालत में दायर मुक़दमे में प्रांत और School District No. 59 का बोर्ड वादी हैं; Sam Altman और OpenAI की संस्थाएँ प्रतिवादी हैं। इसमें ख़तरे की सूचना देने और उत्पाद-सुरक्षा में विफलताओं का आरोप लगाकर हर्ज़ाना और निषेधाज्ञा माँगी गई है। फ़ुटनोट 2 कहता है कि चैट लॉग अभी पेश किए जाने बाकी हैं। इसलिए आंतरिक फ़ैसलों और रोकथाम की संभावना से जुड़े आरोपों के लिए प्रमाण चाहिए; यह शिकायत न्यायिक निष्कर्ष नहीं है। [दायर शिकायत](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf)
OpenAI का पहले का विवरण एक अलग, तारीख़-युक्त संदर्भ देता है। कनाडा के AI मंत्री को 26 फ़रवरी के पत्र में कंपनी ने कहा कि स्वचालित पहचान और मानवीय समीक्षा के बाद जून 2025 में एक खाता प्रतिबंधित किया गया था। कंपनी के अनुसार उस समय उपलब्ध जानकारी क़ानून-प्रवर्तन संस्था को सूचना देने की उसकी सीमा तक नहीं पहुँची थी। पत्र ने कहा कि बाद में मज़बूत किए गए प्रोटोकॉल के तहत उसी खाते की सूचना दी जाती; साथ ही हमलावर की पहचान सार्वजनिक होने के बाद दूसरा खाता मिलने की बात भी मानी। ये कंपनी के बयान हैं, सुधारों की प्रभावशीलता के स्वतंत्र रूप से सत्यापित नतीजे नहीं। [फ़रवरी का पत्र](https://cdn.openai.com/pdf/8e938d69-0b67-4994-b9ff-683733ed587e/openai-letter-minister-solomon.pdf)
Reuters ने रिपोर्ट किया कि OpenAI ने अधिकारियों के साथ सहयोग और सुरक्षा-काम जारी रखने की प्रतिबद्धता दोहराई। [Reuters](https://www.theguardian.com/technology/2026/sep/22/british-columbia-sues-openai-sam-altman-tumbler-ridge-school-shooting)
फ़रवरी का विवरण नए मुक़दमे से पहले का है। उसे मुक़दमे के दावों पर विस्तृत जवाब नहीं मानना चाहिए। इसी तरह, यह कहना कि बाद के प्रोटोकॉल से फ़ैसला अलग होता, यह साबित नहीं कर सकता कि उस फ़ैसले के बाद क्या हुआ होता। ज़िम्मेदारी आँकने के लिए उस समय उपलब्ध प्रमाण और उपलब्ध विकल्पों के नतीजों की जाँच चाहिए।
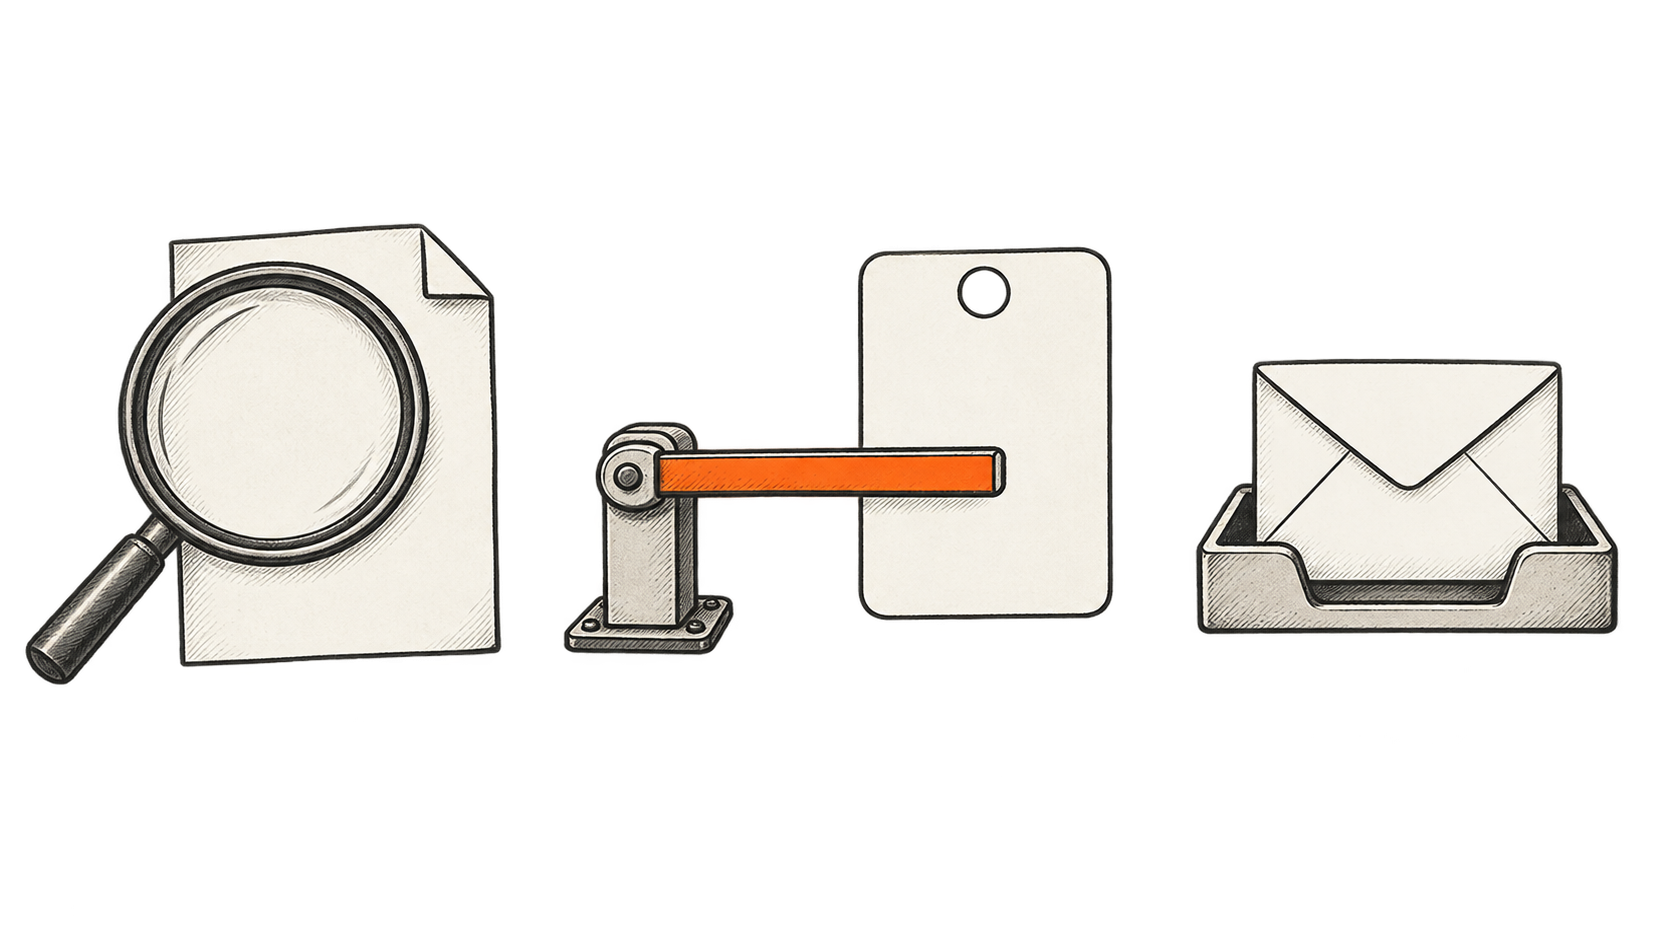
## पहचान, खाते पर कार्रवाई और सूचना देना अलग सवालों के जवाब हैं
OpenAI का 28 अप्रैल का समुदाय-सुरक्षा वक्तव्य संदर्भ के साथ मानवीय मूल्यांकन से पहले स्वचालित पहचान का वर्णन करता है। संभावित नतीजों में मामला ख़ारिज करना, आगे जाँच और खाते पर कार्रवाई शामिल हैं। इसमें अपील और दोहराए खातों के ख़िलाफ़ कदम भी बताए गए हैं। पृष्ठ कहता है कि दूसरों को आसन्न और विश्वसनीय नुकसान का संकेत देने वाली बातचीत पर क़ानून-प्रवर्तन को सूचना दी जाती है। यह कंपनी की प्रकाशित प्रक्रिया है, किसी खास मामले में उसे कैसे लागू किया गया इसका प्रमाण नहीं। [समुदाय-सुरक्षा नीति](https://openai.com/index/our-commitment-to-community-safety/)
इन कदमों को अलग रखने से पता चलता है कि कौन-से प्रमाण उपयोगी होंगे। पहचान प्रणाली शुरुआती सवाल का जवाब देती है: क्या इस सामग्री पर ध्यान देना चाहिए? उसका नतीजा अपने-आप किसी व्यक्ति के बारे में निर्णय नहीं करता। मानवीय मूल्यांकन में संदर्भ और अनिश्चितता देखी जानी चाहिए तथा शुरुआती संकेत को चुनौती देने के लिए पर्याप्त समय और अधिकार होना चाहिए। अतिरिक्त जानकारी से गंभीर दिखने वाला संकेत कम चिंताजनक निकले, तो निर्णय क्यों बदला—यह कारण भी रिकॉर्ड में रहना चाहिए।
खाते पर कार्रवाई का सवाल सेवा तक पहुँच का है। पहुँच निलंबित करने से यह तय नहीं होता कि जानकारी कंपनी से बाहर भेजनी चाहिए या नहीं। बाहर सूचना देने का आधार न होना भी सेवा के नियमों के तहत पहुँच जारी रखने को अपने-आप उचित नहीं बनाता। इन्हें अलग निर्णय मानने से हर एक के लिए अपना प्रमाण और औचित्य तय किया जा सकता है।
एक काल्पनिक समीक्षा में मान लें कि कर्मचारी सहमत हैं कि खाते ने सेवा का नियम तोड़ा, पर इस पर असहमत हैं कि बाहर किसी भरोसेमंद ख़तरे का जोखिम है या नहीं। उपयोगी रिकॉर्ड में यह असहमति, उसे सुलझाने वाला व्यक्ति और तर्क दिखना चाहिए। “कार्रवाई हुई” जैसा अकेला लेबल ऑडिटर की ज़रूरत की अधिकतर जानकारी छिपा देगा।
सूचना देने से एक और संस्था जुड़ती है, जिसके अपने अधिकार और ज़िम्मेदारियाँ हैं। कंपनी को समझा पाना चाहिए कि उसने कौन-सी जानकारी साझा की, खुलासा क्यों उचित था और उसने सही प्राप्तकर्ता तक सूचना पहुँचने की पुष्टि कैसे की। जानकारी भेजने से किसी खास प्रतिक्रिया या नतीजे को रोकने की गारंटी नहीं मिलती। सूचना-हस्तांतरण का मूल्यांकन करते समय ये सीमाएँ स्पष्ट रहनी चाहिए।
एक कदम सुधारने से दूसरी समस्या जस की तस रह सकती है। अगर ज़रूरी समीक्षाओं का ज़िम्मा किसी को न मिले या समीक्षक कार्रवाई मंज़ूर करने में सक्षम व्यक्ति तक न पहुँच सकें, तो बेहतर शुरुआती पहचान बहुत कम मदद करेगी। नीति में बदलाव के साथ कर्मचारियों के उसे लागू कर पाने का तरीका भी बदलना चाहिए।
## ऑडिट को फ़ैसलों और उनके नतीजों तक पहुँच चाहिए
शिकायत में जाँचे जा सकने वाले सुरक्षा नियंत्रण और स्वतंत्र निगरानीकर्ता से हर तिमाही अनुपालन-ऑडिट कराने की माँग है। ये प्रस्तावित उपाय हैं, अदालत द्वारा लागू बदलाव नहीं। [माँगी गई राहत, पृष्ठ 38](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf)
फ़ैसलों की जाँच के लिए एक स्थापित शासन-आधार है। NIST का 2023 का स्वैच्छिक AI Risk Management Framework दस्तावेज़ीकृत ज़िम्मेदारियों और संचार, जोखिम-संबंधी निर्णयों के लिए कार्यकारी ज़िम्मेदारी और स्पष्ट मानवीय निगरानी-भूमिकाएँ माँगता है। उसके मापन संबंधी प्रावधानों में अग्रिम विकास से बाहर के लोगों द्वारा मूल्यांकन और नियंत्रण असरदार बने हैं या नहीं—इस पर ध्यान शामिल है। यह मार्गदर्शन है, इस मुक़दमे पर निर्णय या किसी कंपनी का प्रमाणन नहीं। [NIST AI RMF](https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-1.pdf)
हमारी राय में असरदार ऑडिट को समीक्षा माँगे जाने से उसके निपटारे तक का पूरा रास्ता देखना होगा। इसमें देरी, न सुलझी असहमति और बिना कार्रवाई बंद किए गए मामले शामिल हैं। सिर्फ़ पूरी हुई सूचनाएँ देखने से वे फ़ैसले छूट जाएँगे जिनसे जानकारी कंपनी के भीतर रही। सिर्फ़ नुकसान के बाद मिली विफलताएँ देखने से रोज़मर्रा के निर्णयों की तस्वीर बिगड़ जाएगी।
ऑडिटर को उस समय लागू नियमों और बाद के संशोधनों में भी फ़र्क करना होगा। नहीं तो कंपनी नई नीति प्रकाशित करके अनुपालन करती दिख सकती है, बिना यह बताए कि कर्मचारियों को प्रशिक्षण मिला, ज़रूरी औज़ार थे या बदलाव के असर की जाँच हुई। उपयोगी आगे की जाँच में तारीख़-युक्त प्रमाण माँगा जाएगा कि पहचानी गई समस्या दूर की गई।
समीक्षा के नतीजे अस्पष्ट निर्देश या कर्मचारियों की कमी उजागर कर सकते हैं, जिन्हें अगला कठिन मामला आने से पहले सुधारा जा सकता है। वे यह भी प्रमाणित कर सकते हैं कि अनिश्चितता के बीच कर्मचारियों ने उचित निर्णय लिया। निगरानी तब अधिक भरोसेमंद होती है जब वह दोनों में से किसी नतीजे तक पहुँच सके और उसके पीछे का प्रमाण समझा सके।
स्वतंत्रता के लिए व्यावहारिक अधिकार चाहिए। सिर्फ़ चुने उदाहरण या कुल आँकड़े देखने वाला आकलनकर्ता विवादित निर्णय दोबारा नहीं समझ सकता। महत्वपूर्ण रिकॉर्ड तक पहुँच, अनसुलझी चिंताएँ बताने की क्षमता और सुधारात्मक कार्रवाई का तय रास्ता—बड़े पदनाम से अधिक मायने रखेंगे। इन व्यवस्थाओं में भी निजता-सुरक्षा और संवेदनशील रिकॉर्ड के उपयोग की सीमाएँ चाहिए।
## अधिक रिपोर्टिंग से दूसरी सुरक्षा समस्या पैदा हो सकती है
ज़्यादा सूचनाएँ देने पर इनाम पाने वाली प्रणाली के पास आँकड़े सुधारने का साफ़ तरीका है: अधिक लोगों की सूचना दे दो। इससे अनावश्यक खुलासे हो सकते हैं और मज़बूत संकेतों से ध्यान हट सकता है। सूचनाएँ गिनना गतिविधि का माप है; उनकी गुणवत्ता समझने के लिए यह प्रमाण चाहिए कि वे क्यों दी गईं और बाद में कौन-सी ग़लतियाँ मिलीं।
उलटा लक्ष्य भी भटका सकता है। पलट दिए गए फ़ैसलों की कम दर सटीक निर्णयों का संकेत हो सकती है, या यह कि लोग उन्हें प्रभावी ढंग से चुनौती नहीं दे सकते। समीक्षा का कम औसत समय कुछ असाधारण रूप से देर वाले मामलों को छिपा सकता है। प्रबंधकों और बाहरी समीक्षकों को सुरक्षा के प्रमाण के रूप में इस्तेमाल करने से पहले पूछना चाहिए कि हर आँकड़ा क्या छोड़ देता है।
इस आकलन में निजता भी शामिल है। समीक्षा रिकॉर्ड में ऐसे व्यक्ति की बेहद निजी जानकारी हो सकती है जो अंततः संबंधित ख़तरा न हो। फ़ैसला जाँचने लायक प्रमाण रखना, हर कर्मचारी को पहुँच देने या आसपास की हर बातचीत अनिश्चितकाल तक रखने का औचित्य नहीं है। रिकॉर्ड का उद्देश्य, अनुमत पहुँच और रखरखाव-अवधि स्पष्ट होनी चाहिए; क़ानूनी दायित्व माँगें तो उचित संरक्षण भी हो।
सिस्टम को सार्वजनिक रूप से समझाने और किसी व्यक्ति का रिकॉर्ड उजागर करने में भी फ़र्क है। समीक्षा में देरी, सुधारे गए फ़ैसलों और नीति-बदलावों की कुल जानकारी सार्वजनिक जाँच में मदद कर सकती है। विस्तृत पहुँच अधिकृत आकलनकर्ताओं तक सीमित रखी जा सकती है। छोटे समूह या असामान्य परिस्थिति से किसी की पहचान उजागर हो सकती हो, तो कुल आँकड़े देते समय भी सावधानी चाहिए।
हम चाहेंगे कि निगरानी असमान ग़लतियों को भी देखे। अगर मिलती-जुलती सामग्री पर भाषा या संदर्भ के अनुसार अलग कार्रवाई हो, तो एक मुख्य सटीकता-अंक समस्या छिपा सकता है। यह सुझाया मूल्यांकन-सवाल है, इस मुक़दमे में ऐसा ढर्रा साबित होने का दावा नहीं।
## भरोसेमंद अगला कदम कैसा दिखेगा
मुक़दमे में पाठकों को नए आरोपों, पेश किए गए प्रमाणों और अदालत के वास्तविक फ़ैसलों में फ़र्क करना चाहिए। सुरक्षा उपाय की माँग बताती है कि वादी क्या चाहता है। वह उपाय उचित, पर्याप्त रूप से सटीक या क़ानूनी तौर पर ज़रूरी है या नहीं—यह अलग सवाल है।
उद्योग में तारीख़-युक्त प्रक्रिया-बदलाव, कठिन मामलों की स्पष्ट ज़िम्मेदारी और दैनिक कामकाज तक सुधार पहुँचने के प्रमाण उपयोगी प्रगति होंगे। कंपनियों को किसी भी स्वतंत्र आकलन के दायरे और सीमाएँ समझानी चाहिए। नीति-निर्माताओं को अत्यधिक दख़ल की लागत और कार्रवाई न करने के नतीजों—दोनों पर विचार करना चाहिए।
अवसर यह है कि सुरक्षा-काम को जाँचना और सुधारना आसान बनाया जाए। जोखिम यह है कि सार्वजनिक दबाव से बेहतर फ़ैसलों के बिना निगरानी बढ़े या काग़ज़ी काम बढ़ जाए। पाठक हर वादे किए गए सुधार पर एक ठोस सवाल पूछ सकते हैं: कौन-सा प्रमाण दिखाएगा कि उससे निर्णय बेहतर हुए—उन मामलों में भी जब संयम ही उचित नतीजा हो?
## Sources
- [ब्रिटिश कोलंबिया: 21 सितंबर का वक्तव्य](https://news.gov.bc.ca/releases/2026AG0067-001105) — प्रांत अपनी कार्रवाई और नीतिगत स्थिति घोषित करता है। वादी का यह वक्तव्य घोषणा का प्रमाण है, विवादित आरोपों की सच्चाई का नहीं।
- [दायर शिकायत: मुक़दमा 3:26-cv-10743](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf) — मुहर लगे दस्तावेज़ की तीसरे पक्ष की प्रति। फ़ुटनोट 2 में अप्रस्तुत लॉग की पहचान है; पृष्ठ 37–39 में माँगी गई राहत है। आरोप अब भी अप्रमाणित हैं।
- [OpenAI: मंत्री Solomon को फ़रवरी का पत्र](https://cdn.openai.com/pdf/8e938d69-0b67-4994-b9ff-683733ed587e/openai-letter-minister-solomon.pdf) — पहचान, खाते पर कार्रवाई और सूचना के मानदंडों का कंपनी का पहले का विवरण, जिसमें बाद के बदलाव भी हैं। यह सितंबर के मुक़दमे से पहले का है और सुधारों की प्रभावशीलता का स्वतंत्र आकलन नहीं।
- [Reuters](https://www.theguardian.com/technology/2026/sep/22/british-columbia-sues-openai-sam-altman-tumbler-ridge-school-shooting) — कंपनी की मौजूदा प्रतिक्रिया।
- [OpenAI: समुदाय-सुरक्षा नीति](https://openai.com/index/our-commitment-to-community-safety/) — पहचान, संदर्भ सहित समीक्षा, खाते पर कार्रवाई, अपील और सूचना देने को अलग करता है। यह कंपनी की नीति बताता है; इस मामले में अमल या नतीजे साबित नहीं करता।
- [NIST: AI Risk Management Framework 1.0](https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-1.pdf) — ज़िम्मेदारियों, कार्यकारी जवाबदेही, निगरानी और मूल्यांकन पर स्वैच्छिक मार्गदर्शन। लेख के प्रस्तावित ऑडिट सवाल संपादकीय विश्लेषण हैं, क़ानूनी अपेक्षाएँ या OpenAI पर NIST का निष्कर्ष नहीं।
BIG CHANGE न्यूज़लेटर
बड़ी तस्वीर। आपकी गति से।
AI और रोबोटिक्स पर ताज़ा लेख, ध्यान देने योग्य बदलाव और उपयोगी विचार। दैनिक ब्रीफ़िंग, साप्ताहिक सारांश या मासिक परिप्रेक्ष्य चुनें।
Next scheduled send (UTC): . Your first edition arrives at the next scheduled send after you confirm.
आपकी गोपनीयता, आपकी पसंद।
ज़रूरी स्टोरेज साइट की सुरक्षा में मदद करता है और आपकी पसंद याद रखता है। आपकी अनुमति मिलने तक वैकल्पिक Google Analytics बंद रहता है। आप हर लेख केवल आवश्यक स्टोरेज के साथ पढ़ सकते हैं। गोपनीयता का विवरण