AI-translated from English; not yet reviewed by a fluent editor.
# ブリティッシュコロンビア州によるOpenAI提訴、安全性の判断に注目
> 安全性を示す警告が出た後、外部機関に連絡するまでにどのような判断があったのかを分析する。見逃された危険と、正当化できない介入の両方を監督がどう検証できるかを考える。
By BIG CHANGE Editorial
Published: 2026-09-22T11:38:17.645Z
Updated: 2026-09-22T11:38:17.645Z
Canonical: https://bigchange.ai/blog/bc-openai-lawsuit-safety-accountability
AI-generated conceptual illustration by BIG CHANGE. Reviewable records can help explain how an organization reached a safety decision. Conceptual illustration of scrutiny and recordkeeping, not a depiction of evidence or a finding in this lawsuit.
ブリティッシュコロンビア州は2026年9月21日、Tumbler Ridgeでの学校銃撃事件を受け、Peace River South教育委員会とともにOpenAIを提訴すると発表した。同州は地域の復興に関する責任と、より強固な安全対策を求めている。この発表は州政府の見解を示すもので、企業の法的責任を確定するものではない。[州政府の声明](https://news.gov.bc.ca/releases/2026AG0067-001105)
AIの安全性を評価したい読者にとって、有用な問いは、組織がすでに検知した情報をどう扱うかだ。モデルが懸念すべき内容を見つけても、サービスを運営する人々は、その意味、正当な措置、実行権限を持つ人を判断しなければならない。モデルの回答とともに、こうした決定も検証されるべきだ。
## 大きな変化
- **何が変わったか:**州政府と教育委員会が新たな民事訴訟を通じ、損害賠償とOpenAIの安全対策の変更を求めている。
- **なぜ重要か:**懸念すべき活動を検出しても、人による確認、アクセスの継続、当局への情報開示について重要な判断が残る。それぞれに明確な責任者と、正当化できる理由が必要だ。
- **今後の注目点:**これらの判断に関する証拠、裁判所が主張をどう扱うか、提案される監督が見逃された危険を評価しつつ、正当な理由のない介入から人々を守れるか。
## 書類から確認できること
北カリフォルニア連邦地方裁判所への訴状では、州政府と第59学区の教育委員会が原告、Sam AltmanとOpenAI関連法人が被告とされている。脅威の通報と製品安全の不備を主張し、損害賠償と差止命令を求めている。脚注2によると、チャットログは今後提出される予定だ。したがって、社内判断や予防可能性についての主張には証拠が必要であり、この訴状は司法判断ではない。[提出済みの訴状](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf)
OpenAIが以前に公表した説明は、別の日付を持つ参考情報となる。同社は2月26日付のカナダAI担当大臣宛て書簡で、自動検出と人による確認の後、2025年6月にアカウントを停止したと述べた。当時得られた情報は、法執行機関への通報基準を満たさなかったとしている。その後に強化した手順であれば当該アカウントを通報していたとも述べ、攻撃者の身元が公表された後に二つ目のアカウントを見つけたことも認めた。これらは企業の説明であり、改革の有効性について独立に検証された結論ではない。[2月の書簡](https://cdn.openai.com/pdf/8e938d69-0b67-4994-b9ff-683733ed587e/openai-letter-minister-solomon.pdf)
Reutersによると、OpenAIは当局との協力と安全対策の継続を改めて表明した。[Reuters](https://www.theguardian.com/technology/2026/sep/22/british-columbia-sues-openai-sam-altman-tumbler-ridge-school-shooting)
2月の説明は新たな訴訟より前のものだ。訴状の主張に対する詳しい回答の代わりにしてはならない。同様に、後の手順なら別の判断をしたという説明だけでは、その判断後に何が起きたかは確定できない。責任の評価には、当時利用可能だった証拠と、可能な選択肢がもたらした結果を調べる必要がある。
## 検出、アカウントへの措置、通報は異なる問いに答える
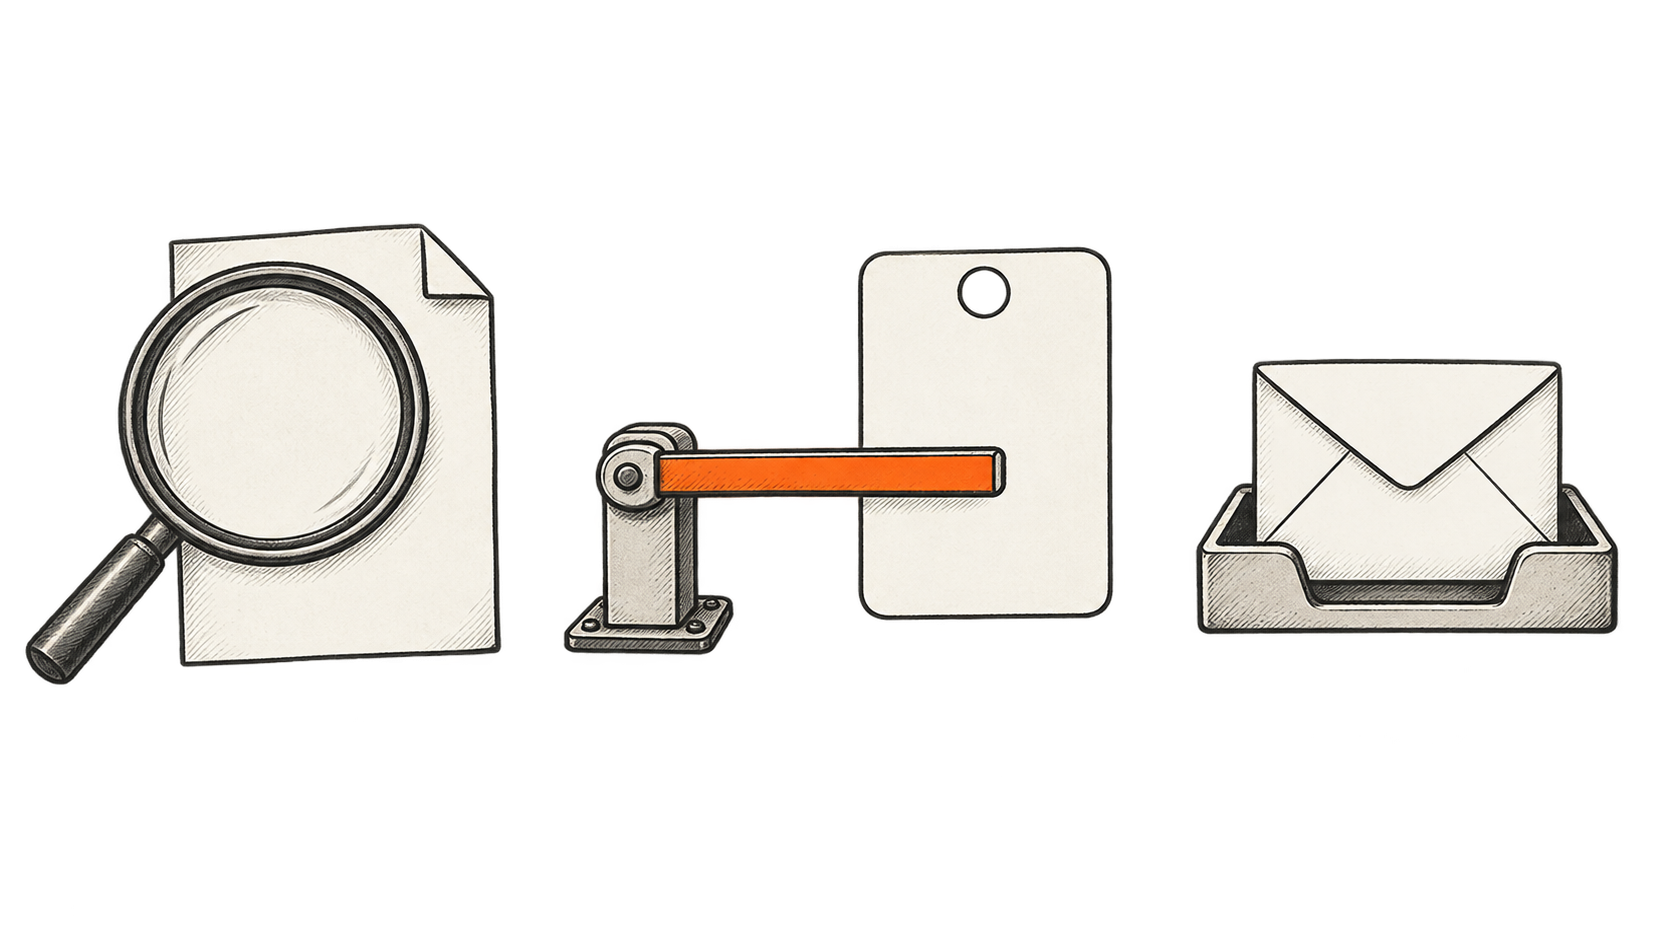
OpenAIが4月28日に発表したコミュニティ安全声明は、自動検出の後に文脈を踏まえた人による評価を行うと説明している。結果として、問題なしとする、追加調査する、アカウントに措置を取るなどの選択肢がある。異議申し立てと、繰り返し利用されるアカウントへの対策も記載されている。他者への差し迫った信頼性の高い危害リスクを示す会話は、法執行機関への通知対象だとしている。これは公表された企業の手続きであり、特定の事例でどう対応したかの証明ではない。[コミュニティ安全方針](https://openai.com/index/our-commitment-to-community-safety/)
手順を分けることで、どのような証拠が必要かを特定しやすくなる。検出システムが答えるのは、資料が確認に値するかというスクリーニングの問いだ。その出力だけで個人に関する判断を確定できない。人による評価では文脈と不確実性を調べ、最初の警告に異議を唱えるだけの時間と権限を確保すべきだ。追加情報で深刻に見えたシグナルへの懸念が薄れる場合も含め、評価が変わった理由を記録に残す必要がある。
アカウントへの措置は、サービスへのアクセスを扱う。アクセス停止の判断だけでは、情報を社外に開示すべきかは決まらない。また、外部への通報根拠がないからといって、サービスの規則上、アクセス継続が妥当とは限らない。それぞれを別の判断とすれば、独自の証拠と根拠を求められる。
サービス規則への違反があったとスタッフ全員が認めても、外部への信頼性の高い危険があるかについて意見が分かれる仮想の審査を考えてみよう。役立つ記録には、意見の相違、解決した人、使った理由が示される。「措置を実施」といった一つのラベルだけでは、監査に必要な情報の大半が見えない。
通報先の機関にも独自の権限と責任がある。企業は、共有した情報、開示を正当化する理由、適切な受取人への到達をどう確認したかを説明できるべきだ。情報を送っても、特定の対応や結果の防止が保証されるわけではない。引き継ぎを評価する際には、こうした限界を明示しておく必要がある。
一つの段階を改善しても、別の問題が残ることがある。緊急の確認が担当者に割り当てられなかったり、レビュー担当者に措置を承認する権限を持つ人への連絡手段がなかったりすれば、検出の改善だけでは役に立たない。方針の変更に合わせて、スタッフが実行できる方法も変える必要がある。
## 監査には、判断とその結果へのアクセスが必要だ
訴状では、監査可能な安全対策と、独立した監督者による四半期ごとの遵守監査を求めている。これは提案された救済措置であり、裁判所が命じた変更ではない。[救済請求、38ページ](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf)
意思決定を調べるための確立されたガバナンス基盤がある。NISTの任意適用のAIリスク管理フレームワーク(2023年)は、責任と情報共有の記録、リスク判断に対する経営幹部の責任、人による監督役割の定義を求めている。測定項目には、現場の開発担当者以外による評価や、管理策が有効な状態にあるかの確認が含まれる。このフレームワークは指針であり、本件の司法判断でも、いずれかの企業の認証でもない。[NIST AI RMF](https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-1.pdf)
私たちは、有効な監査には確認依頼から解決までの経路を調べる必要があると考える。遅延、未解決の意見の相違、措置なしで終了した事例も含まれる。通報が完了した事例だけを調べても、社内に情報を留めた判断を見落とす。危害の発生後に判明した失敗だけを調べれば、日常的な判断をゆがめて捉えることになる。
監査担当者は、当時有効だった規則と後の改訂も区別する必要がある。そうでなければ、新しい方針を公開しただけで、スタッフが研修を受けたか、必要なツールがあったか、変更が機能したか確認されたかを示さずに、企業が順守していたように見えることがある。有効な事後確認では、特定した問題に対応したことを示す日付入りの証拠を求める。
レビューの結果、わかりにくい指示や人員不足が明らかになり、次の難しい事例の前に修正できることもある。不確実な状況で社員が妥当な判断をしたと裏付ける場合もある。どちらの結論にも至ることができ、根拠となる証拠を説明できるとき、監督の信頼性は高まる。
独立性には実際の権限が必要だ。選ばれた事例や集計値だけを見る評価者には、争点となる判断を再構成できない。重要なのは、記録へのアクセス、未解決の懸念を報告する権限、是正措置の明確な経路であり、目立つ肩書きではない。こうした取り決め自体にも、プライバシー保護と機微な記録の利用制限が必要だ。
## 報告を増やせば、別の安全上の問題が生まれることもある
通報件数を増やすことで評価されるシステムには、数字を改善する明白な方法がある。より多くの人を通報すればよい。不要な情報開示が増え、より強い危険のシグナルへの注意がそれるおそれがある。通報数が測るのは活動量だ。質を評価するには、なぜ通報したのか、その後どんな誤りが判明したかの証拠が必要になる。
逆の目標も誤解を招く。判断の覆る割合が低いのは決定が正確だからかもしれないし、異議を有効に申し立てられないためかもしれない。審査の平均時間が短くても、極端に長く待たされた事例が少数隠れている可能性がある。指標を安全の証拠として扱う前に、管理職と外部レビュー担当者は、各数値が何を表していないかを問うべきだ。
プライバシーもこの評価に含める必要がある。審査記録に、結果的に関連する脅威を示さなかった人の非常に個人的な情報が含まれることもある。判断を調べるだけの証拠を残すことは、全社員にアクセスを与えたり、周辺の会話を無期限に保存したりする根拠にはならない。記録の目的、アクセスの許可範囲、保存期間を明確にし、法的義務がある場合は適切に保全すべきだ。
システムを公に説明することと、個人の記録を公開することも異なる。審査の遅れ、訂正された判断、方針変更に関する集計情報は、社会的な検証に役立つ可能性がある。詳細な記録へのアクセスは、認可された評価者に限ることができる。少人数の集団や珍しい状況から個人が特定されるおそれがあるため、集計報告にも注意が必要だ。
同等の内容が言語や文脈によって異なる扱いを受けていないか、監督で調べることも求めたい。全体の正確さを示す数値だけでは、違いが隠れるかもしれない。これは評価の提案であり、本件でそのような傾向が実証されたという主張ではない。
## 信頼できる次の一歩とは
訴訟については、新たな主張、提出された証拠、裁判所が実際に下した判断を区別して読むべきだ。保護措置を求めていることからわかるのは、原告が何を望んでいるかだ。その措置に正当性があるか、十分に明確か、法的に義務付けられるかは別の問いである。
業界については、日付のある手続き変更、難しい判断に対する明確な責任、修正が日々の業務に反映された証拠によって進展を確認できる。企業は独立評価の対象範囲と限界を説明すべきだ。政策担当者は、過剰な介入のコストと、措置を取らない結果の両方を検討する必要がある。
安全対策を調べ、修正しやすくすることが可能性である。一方、世論の圧力で監視や事務作業が増えるだけで、判断が改善しないおそれもある。約束された改革には、具体的な問いを投げかけられる。抑制が正当な結論となる場合も含め、判断の改善を示す証拠は何か。
## Sources
- [ブリティッシュコロンビア州:9月21日の声明](https://news.gov.bc.ca/releases/2026AG0067-001105) — 州政府が提訴と政策上の立場を発表している。原告側の声明であり、発表があったことは確認できるが、争われている主張の真実を確定するものではない。
- [提出済み訴状:事件番号3:26-cv-10743](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf) — 署名・押印済み訴状の第三者による複製。脚注2は未提出のログに言及し、37~39ページでは救済措置を求めている。主張は未立証である。
- [OpenAI:Solomon大臣宛て2月の書簡](https://cdn.openai.com/pdf/8e938d69-0b67-4994-b9ff-683733ed587e/openai-letter-minister-solomon.pdf) — 検出、措置、通報基準について、後の変更を含めて説明する以前の企業側の記録。9月の訴訟より前のものであり、改革の有効性に関する独立評価ではない。
- [Reuters](https://www.theguardian.com/technology/2026/sep/22/british-columbia-sues-openai-sam-altman-tumbler-ridge-school-shooting) — 現在の企業側の回答。
- [OpenAI:コミュニティ安全方針](https://openai.com/index/our-commitment-to-community-safety/) — 検出、文脈に基づく確認、アカウントへの措置、異議申し立て、通報を区別する。企業方針を記載しているが、本件での実施や結果を立証するものではない。
- [NIST:AIリスク管理フレームワーク1.0](https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-1.pdf) — 責任、経営陣の説明責任、監督、評価に関する任意の指針。記事で提案する監査項目は編集上の分析であり、法的要件でもOpenAIに関するNISTの認定でもない。
BIG CHANGEニュースレター
大局を、あなたのペースで。
AI とロボティクスの最新記事、注目すべき変化、活用できる実用的なアイデア。日刊ブリーフィング、週刊ダイジェスト、月刊展望から選べます。
Next scheduled send (UTC): . Your first edition arrives at the next scheduled send after you confirm.