Markdown 版本
AI-translated from English; not yet reviewed by a fluent editor.
# 英屬哥倫比亞省控告 OpenAI,安全決策接受檢視
> 本文分析從標記安全疑慮到向外部機關通報之間的決策,以及監督機制如何同時檢視漏未發現的危險與缺乏正當理由的介入。
By BIG CHANGE Editorial
Published: 2026-09-22T11:38:17.645Z
Updated: 2026-09-22T11:38:17.645Z
Canonical: https://bigchange.ai/blog/bc-openai-lawsuit-safety-accountability
AI-generated conceptual illustration by BIG CHANGE. Reviewable records can help explain how an organization reached a safety decision. Conceptual illustration of scrutiny and recordkeeping, not a depiction of evidence or a finding in this lawsuit.
英屬哥倫比亞省於 2026 年 9 月 21 日宣布對 OpenAI 提起訴訟,並與 Peace River South 學區委員會合作;此前,Tumbler Ridge 發生校園槍擊案。省府尋求為社區復原追究責任,並要求加強安全防護。省府公告陳述的是政府立場,並未證明該公司須負責任。 [省府聲明](https://news.gov.bc.ca/releases/2026AG0067-001105)
對想評估 AI 安全的讀者而言,實用的問題是:組織如何處理已標記的資訊?模型或許能辨識令人擔憂的內容,但服務營運者仍須判斷其意義、何種措施有正當理由,以及誰有權採取行動。除了檢視模型回答,這些決策也值得審查。
## 重大變化
- **改變了什麼:**省府與學區委員會透過新的民事訴訟,要求 OpenAI 賠償並修改安全作法。
- **為何重要:**即使偵測到令人擔憂的活動,是否交由人員審查、是否繼續提供服務,以及是否向主管機關揭露,仍是影響重大的決策。每一項都須明確指定負責人,並提出站得住腳的理由。
- **值得觀察:**相關決策的證據、法院如何處理各項主張,以及擬議的監督機制能否同時檢視漏未發現的危險,並保護人們免受缺乏正當理由的介入。
## 文件證明了什麼
提交至美國加州北區聯邦法院的訴狀,將省府與第 59 學區委員會列為原告,將 Sam Altman 與 OpenAI 相關實體列為被告。訴狀指控威脅通報及產品安全方面有疏失,並要求賠償與禁制令。註腳 2 指出,聊天紀錄仍待提出。因此,有關內部決策與是否能預防事件的主張仍須證據;該訴狀不是司法判決。 [已提交的訴狀](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf)
OpenAI 先前的說明提供另一個有日期的參考點。公司在 2 月 26 日致加拿大 AI 部長的信中表示,自動偵測與人員審查促使公司於 2025 年 6 月封鎖某個帳戶。公司稱,當時掌握的資訊未達向執法機關通報的門檻。信中表示,後來強化的規程若當時已實施,就會通報該帳戶;公司也承認,在攻擊者身分公開後才發現第二個帳戶。這些都是公司說法,不是經獨立查證的改革成效。 [二月的信件](https://cdn.openai.com/pdf/8e938d69-0b67-4994-b9ff-683733ed587e/openai-letter-minister-solomon.pdf)
路透社報導,OpenAI 重申將配合主管機關,並持續進行安全工作。 [路透社](https://www.theguardian.com/technology/2026/sep/22/british-columbia-sues-openai-sam-altman-tumbler-ridge-school-shooting)
二月的說明早於新訴訟,不能取代對訴訟主張的詳細回應。同樣地,聲稱新規程日後會做出不同決定,也無法證明後續實際會發生什麼。要評估責任,必須檢視當時能取得的證據,以及當時有哪些可行選擇及其後果。
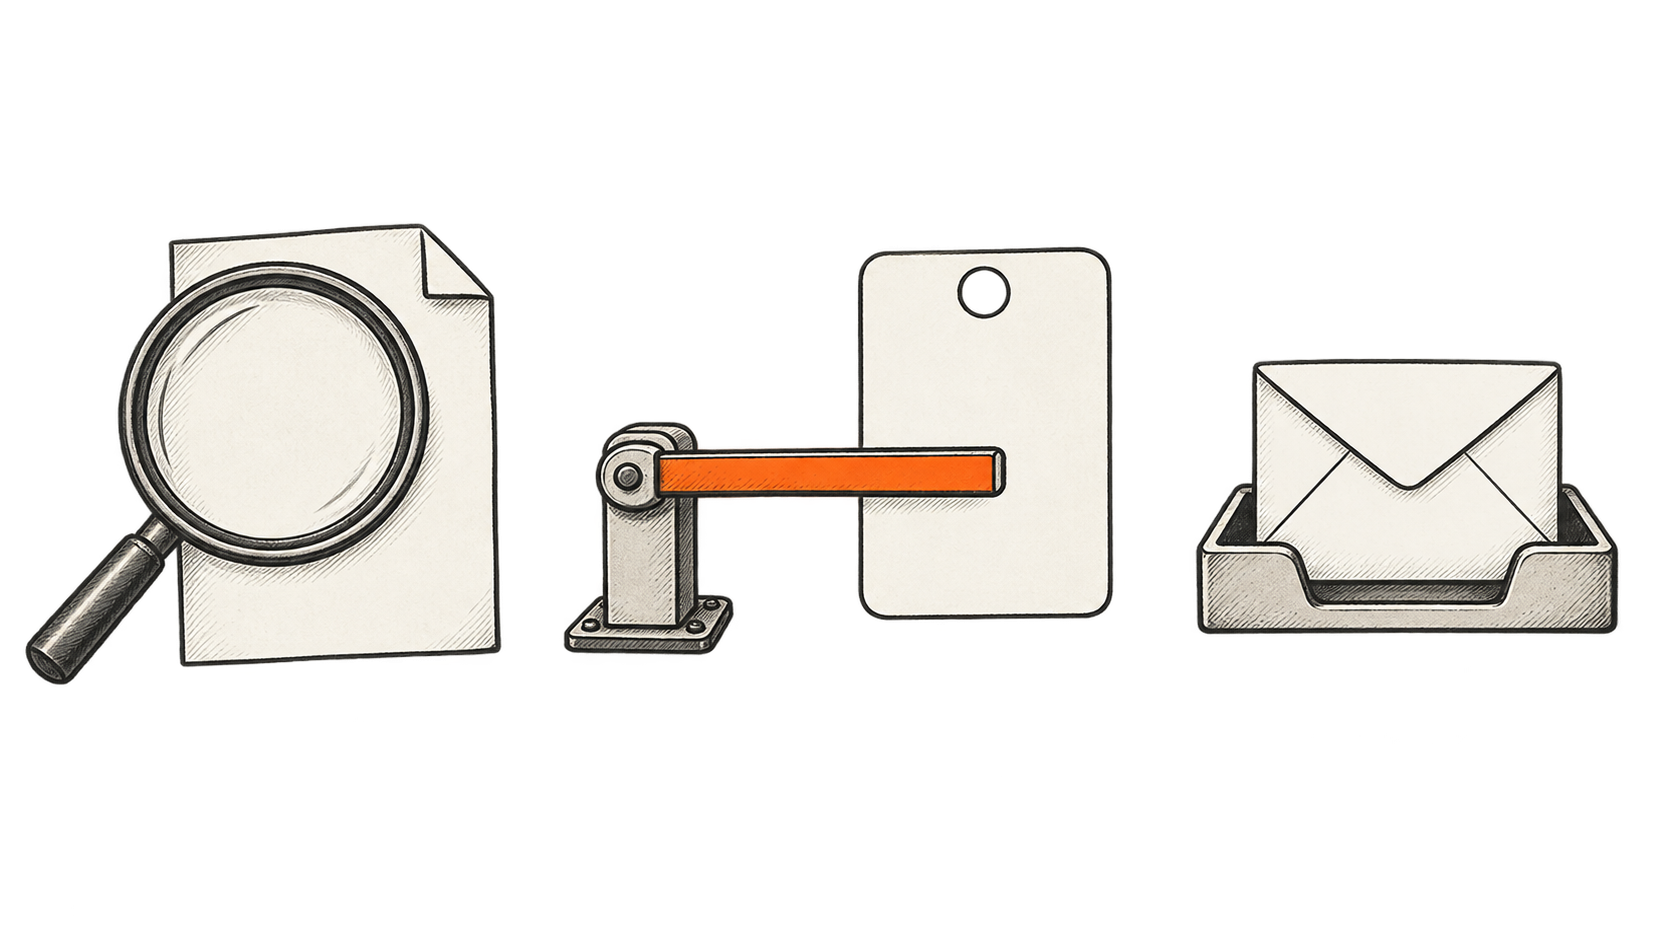
## 偵測、帳戶處置與通報,回答的是不同問題
OpenAI 於 4 月 28 日發布的社群安全聲明,描述先以自動方式偵測,再由人員依脈絡評估。可能結果包括排除疑慮、進一步調查及處置帳戶。聲明也說明申訴機制及對重複開設帳戶者採取的措施。頁面指出,若對話顯示存在迫近且可信的傷害他人風險,便會通知執法機關。這是公司公開的流程,不是特定個案實際處理方式的證明。 [社群安全政策](https://openai.com/index/our-commitment-to-community-safety/)
將步驟分開,有助找出需要哪些證據。偵測系統回答的是篩查問題:這些內容是否值得注意?系統輸出本身無法判定一個人的情況。人員評估應檢視脈絡與不確定性,並有足夠時間及權限質疑初始標記。紀錄應保留評估變更的理由,包括新增資訊使原本看似嚴重的訊號變得較不令人擔憂的情況。
帳戶處置涉及能否繼續使用服務。停權決策並未決定資訊是否應傳出公司;同樣地,若沒有理由對外通報,也不代表依服務規則就必須繼續提供存取權。將兩者分開,才能各自檢視所依據的證據與理由。
假設有一項審查:員工同意帳戶違反服務規則,但對是否存在可信的外部危險看法不一。實用的紀錄應顯示意見分歧、由誰裁決,以及採用什麼理由。只記下一個「已處理」標籤,會隱藏稽核人員需要評估的大部分資訊。
對外通報會引入另一個具備自身權限與責任的機構。公司應能說明分享了哪些資訊、為何揭露有正當理由,以及如何確認資料送達適當對象。送出資訊無法保證對方採取特定行動,也無法確保避免特定結果。評估交接時,必須清楚呈現這些限制。
改善其中一個步驟,仍可能無法解決其他問題。若緊急審查仍無人負責,或審查者無法聯絡有權核准行動的人員,更好的篩查幫助有限。政策變更也須配套改變員工實際採取行動的能力。
## 稽核必須能檢視決策與後果
訴狀要求可稽核的安全控制,以及由獨立監督者每季進行合規稽核。這些都是原告要求的救濟,並非法院下令的變更。 [所請求的救濟,第 38 頁](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf)
檢視決策已有既定治理依據。NIST 自願性《2023 AI 風險管理框架》要求記錄責任分工與溝通方式、由主管層負責風險決策,並明確設定人員監督角色。評量措施包括由第一線開發人員以外的人員進行評估,並檢視控制措施是否持續有效。該框架是指引,並非本案判決,也不是對任何公司的認證。 [NIST AI RMF](https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-1.pdf)
我們認為,有效稽核須檢視從提出審查要求到結案的整個流程,包括延誤、未解決的分歧,以及未採取行動便結案的案件。只檢查完成通報的案例,會漏掉讓資訊留在公司內部的決策;只檢查傷害發生後才發現的失誤,也無法正確呈現日常判斷。
稽核者還須區分當時有效的規則與後來的修訂。否則,公司可能只因為發布新政策就看似合規,卻未證明員工接受訓練、必要工具已備妥,或有人確認變更有效。實用的追蹤方式,是要求提供有日期的證據,確認已處理指出的問題。
審查結果可能揭露指示不清或人手不足等問題,讓組織能在另一個棘手案例發生前修正;也可能證明員工在不確定情況下做出了合理判斷。若監督機制能得出任一結論,並說明所依據的證據,才更可信。
獨立性需要實際權限。若評估者只能看到精選案例或彙總數字,就無法還原有爭議的決策。取得相關紀錄、能回報未解疑慮,並有明確的改善途徑,都比醒目的職稱重要。這些安排本身也須具備隱私保護,並限制敏感紀錄的使用方式。
## 增加通報也可能造成另一種安全問題
若制度獎勵更多通報,最直接的改善數字方式就是通報更多人。這可能造成不必要的資訊揭露,並分散對強烈訊號的注意力。計算通報數只能衡量活動量;要評估品質,則須檢視通報理由及後續發現的錯誤。
相反的目標同樣可能造成誤導。撤銷決策的比率低,可能代表判斷準確,也可能表示人們無法有效提出異議。平均審查時間短,也可能掩蓋少數案件延誤過久的情況。主管與外部審查者應先詢問每項指標漏掉什麼,再將其視為安全證據。
隱私也應納入評估。審查紀錄可能包含某人的高度個人資訊,而該人最後並未構成相關危險。為了檢視決策而保留足夠證據,不代表每位員工都應取得存取權,也不代表應無限期保留所有相關對話。紀錄目的、存取權限與保留期限都應明確說明;法律要求保全時,則應採取適當措施。
說明系統運作方式,與揭露個人紀錄也有所不同。延誤時間、修正的決策與政策變更等彙總資訊,可協助公眾監督;詳細資料則可限制由獲授權的評估者存取。若小群體或特殊情況可能讓人被識別,彙總報告本身也須謹慎處理。
我們也希望監督機制檢視錯誤是否不成比例地落在特定群體。若相似內容在不同語言或脈絡下受到不同處理,單一整體準確率可能掩蓋問題。這是建議的評估問題,並非宣稱本案已證明存在此現象。
## 可信的下一步應是什麼
對訴訟而言,讀者應區分新的指控、已提出的證據,以及法院實際作出的決定。要求採取安全措施,只能說明原告希望取得什麼;該措施是否合理、定義是否足夠精確,或法律是否要求採取,是另一個問題。
對產業而言,有用的進展應包括有日期的程序變更、對棘手判斷明確指定責任人,以及能證明修正措施已落實於日常作業的資料。公司應說明任何獨立評估的範圍與限制。政策制定者則應同時檢視過度介入的成本,以及未採取行動的後果。
契機在於讓安全工作更容易檢視並修正;風險則是公眾壓力帶來更廣泛監控或更多文書工作,決策品質卻沒有改善。讀者可用一個具體問題檢視每項改革承諾:有哪些證據能證明它改善了判斷,包括在克制才是合理選擇的情況下?
## Sources
- [英屬哥倫比亞省:9 月 21 日聲明](https://news.gov.bc.ca/releases/2026AG0067-001105) — 省府宣布提起訴訟並陳述政策立場。原告聲明能證明公告內容,不能證明有爭議的指控屬實。
- [已提交的訴狀:案件編號 3:26-cv-10743](https://chatgptiseatingtheworld.com/wp-content/uploads/2026/09/COMPLAINT-His_Majesty_the_King_in_Right_.pdf) — 蓋章訴狀的第三方副本。註腳 2 指出相關紀錄尚未提出;第 37 至 39 頁要求法院命令的救濟。指控仍未證實。
- [OpenAI:致 Solomon 部長的二月信件](https://cdn.openai.com/pdf/8e938d69-0b67-4994-b9ff-683733ed587e/openai-letter-minister-solomon.pdf) — 公司先前對偵測、帳戶處置與通報標準的說明,包含後續變更。該信早於 9 月訴訟,也不是改革成效的獨立評估。
- [路透社](https://www.theguardian.com/technology/2026/sep/22/british-columbia-sues-openai-sam-altman-tumbler-ridge-school-shooting) — 公司目前的回應。
- [OpenAI:社群安全政策](https://openai.com/index/our-commitment-to-community-safety/) — 區分偵測、脈絡審查、帳戶處置、申訴與通報。該頁描述公司政策,並未證明本案的執行情況或結果。
- [NIST:AI 風險管理框架 1.0](https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-1.pdf) — 關於責任、主管問責、監督與評估的自願性指引。本文提出的稽核問題屬編輯分析,不是法律要求,也不是 NIST 對 OpenAI 的調查結果。
BIG CHANGE 電子報
掌握全貌,按照自己的步調。
關於人工智慧和機器人技術的近期報導、值得關注的轉變,以及可運用的實用想法。選擇每日快訊、每週摘要或每月觀點。
Next scheduled send (UTC): . Your first edition arrives at the next scheduled send after you confirm.