La Colombie-Britannique a annoncé sa poursuite contre OpenAI le 21 septembre 2026, avec le conseil scolaire de Peace River South, à la suite de la tuerie survenue dans une école de Tumbler Ridge. La province cherche à obtenir réparation pour une communauté et à renforcer les mesures de protection. Son annonce expose la position du gouvernement ; elle n’établit pas la responsabilité de l’entreprise. Déclaration provinciale.
Pour les lecteurs qui cherchent à évaluer la sécurité de l’IA, la question utile est de savoir comment une organisation traite les informations qu’elle a déjà signalées. Un modèle peut repérer un contenu préoccupant, mais les personnes qui exploitent le service doivent encore décider ce qu’il signifie, quelle mesure est justifiée et qui a le pouvoir de la prendre. Ces décisions méritent d’être examinées au même titre que les réponses du modèle.
Le grand changement
- Ce qui a changé : Une province et un conseil scolaire demandent des dommages-intérêts et des changements aux pratiques de sécurité d’OpenAI dans le cadre d’une nouvelle action civile.
- Pourquoi c’est important : Détecter une activité préoccupante ne tranche pas les décisions importantes concernant l’examen humain, le maintien de l’accès et le signalement aux autorités. Chacune exige un responsable clairement désigné et un motif défendable.
- À surveiller : Les preuves relatives à ces décisions, l’examen des demandes par le tribunal et la capacité des mesures de contrôle proposées à évaluer les dangers ignorés tout en protégeant les personnes contre les intrusions injustifiées.
Ce que les documents établissent
La plainte déposée devant un tribunal fédéral du district nord de la Californie désigne la province et le conseil du district scolaire no 59 comme demandeurs, et Sam Altman ainsi que des entités d’OpenAI comme défendeurs. Elle allègue des manquements dans le signalement des menaces et la sécurité du produit, et demande des dommages-intérêts ainsi qu’une injonction. La note de bas de page 2 indique que les journaux de conversation doivent encore être produits. Les allégations concernant les décisions internes et la possibilité de prévenir les faits exigent donc des preuves ; cette plainte n’est pas une décision de justice. Plainte déposée.
La déclaration antérieure d’OpenAI fournit un repère distinct et daté. Dans une lettre du 26 février à la ministre canadienne de l’IA, l’entreprise a indiqué que la détection automatisée et l’examen humain l’avaient conduite à bannir un compte en juin 2025. Elle a déclaré que les informations alors disponibles n’atteignaient pas le seuil fixé pour un signalement aux forces de l’ordre. Selon la lettre, le protocole renforcé par la suite aurait entraîné le signalement de ce compte ; l’entreprise a aussi reconnu avoir repéré un deuxième compte après que l’identité de l’assaillant a été rendue publique. Ce sont des déclarations de l’entreprise, et non des conclusions vérifiées indépendamment sur l’efficacité de ses réformes. Lettre de février.
Reuters a rapporté qu’OpenAI avait réaffirmé son engagement à coopérer avec les autorités et à poursuivre ses travaux de sécurité. Reuters.
La déclaration de février précède la nouvelle poursuite. Elle ne doit pas se substituer à une réponse détaillée aux allégations de la plainte. De même, affirmer qu’un protocole ultérieur aurait conduit à une autre décision ne permet pas d’établir ce qui se serait passé après cette décision. Pour évaluer la responsabilité, il faut examiner les preuves disponibles à l’époque et les conséquences des choix possibles.
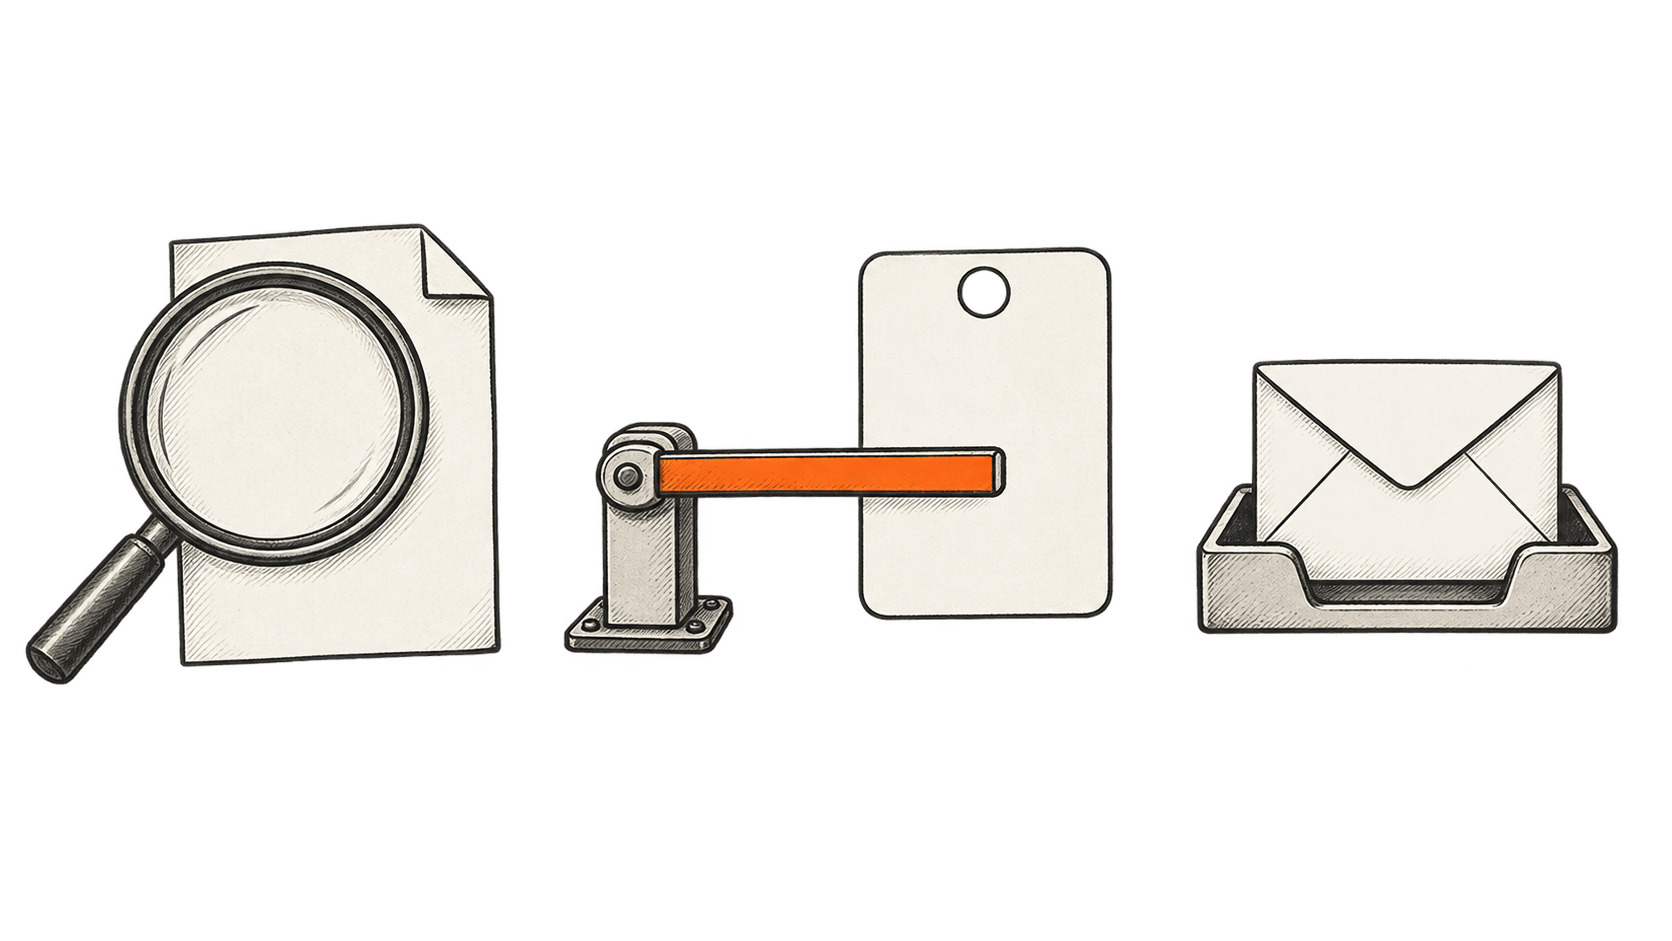
La détection, les mesures contre un compte et le signalement répondent à des questions différentes
La déclaration d’OpenAI du 28 avril sur la sécurité des communautés décrit une détection automatisée suivie d’une évaluation humaine tenant compte du contexte. Les résultats possibles comprennent le classement sans suite, une enquête plus poussée et des mesures contre le compte. Elle décrit aussi des procédures d’appel et des mesures contre les comptes récidivistes. Selon la page, les conversations indiquant un risque imminent et crédible de préjudice envers autrui entraînent une notification aux forces de l’ordre. Il s’agit du processus publié par l’entreprise, et non d’une preuve de la manière dont un cas précis a été traité. Politique de sécurité des communautés.
Distinguer ces étapes permet de préciser quelles preuves seraient utiles. Un système de détection répond à une question de présélection : ce contenu mérite-t-il un examen ? À lui seul, son résultat ne permet pas de porter un jugement définitif sur une personne. L’évaluation humaine devrait examiner le contexte et l’incertitude, et disposer d’assez de temps et de pouvoir pour remettre en question le signalement initial. Le dossier devrait conserver les raisons d’une modification de l’évaluation, notamment lorsque de nouvelles informations atténuent un signal qui paraissait grave.
Les mesures prises contre un compte concernent l’accès à un service. Une décision de suspendre cet accès ne tranche pas la question de savoir si des informations doivent sortir de l’entreprise. À l’inverse, l’absence de motifs pour un signalement externe ne justifie pas nécessairement le maintien de l’accès au regard des règles du service. Traiter ces questions séparément permet d’exiger pour chacune ses propres preuves et sa propre justification.
Imaginons un examen hypothétique où le personnel s’accorde sur le fait qu’un compte a enfreint une règle du service, mais diverge sur l’existence d’un danger crédible à l’extérieur. Un dossier utile indiquerait le désaccord, la personne qui l’a tranché et le raisonnement suivi. Une étiquette unique telle que « mesure prise » dissimulerait la majeure partie des informations dont un auditeur a besoin.
Un signalement fait intervenir une autre institution, dotée de ses propres pouvoirs et responsabilités. L’entreprise devrait pouvoir expliquer quelles informations elle a communiquées, pourquoi cette divulgation était justifiée et comment elle a confirmé leur transmission au destinataire compétent. L’envoi d’informations ne garantit ni une réponse particulière ni la prévention d’un résultat précis. Pour évaluer cette transmission, il faut garder ces limites à l’esprit.
Améliorer une étape peut laisser un autre problème intact. Un meilleur filtrage apportera peu si les examens urgents restent sans responsable ou si les évaluateurs ne peuvent joindre personne habilité à autoriser une mesure. Une modification de politique doit s’accompagner d’un changement correspondant dans la capacité du personnel à agir.
Un audit doit pouvoir examiner les décisions et leurs conséquences
La plainte demande des contrôles de sécurité auditables et des audits de conformité trimestriels menés par un contrôleur indépendant. Ce sont des mesures correctives proposées, et non des changements ordonnés par le tribunal. Mesures demandées, p. 38.
Il existe un cadre de gouvernance établi pour examiner la prise de décision. Le cadre volontaire de gestion des risques liés à l’IA du NIST, publié en 2023, préconise de documenter les responsabilités et la communication, d’attribuer aux dirigeants la responsabilité des décisions relatives aux risques et de définir les rôles de supervision humaine. Ses dispositions sur la mesure prévoient notamment une évaluation par des personnes indépendantes des équipes directement chargées du développement, ainsi qu’un examen de l’efficacité continue des contrôles. Ce cadre fournit des recommandations ; ce n’est ni une décision sur cette affaire ni une certification d’une entreprise. NIST AI RMF.
À notre avis, un audit efficace devrait examiner le parcours allant d’une demande d’examen à sa résolution. Cela comprendrait les retards, les désaccords non résolus et les dossiers clos sans mesure. Examiner uniquement les signalements effectués ferait manquer les décisions qui ont gardé les informations au sein de l’entreprise. N’examiner que les défaillances découvertes après un préjudice donnerait une image faussée des décisions prises au quotidien.
L’auditeur devrait aussi distinguer les règles en vigueur à l’époque de leurs révisions ultérieures. Sinon, une entreprise pourrait sembler conforme après la publication d’une nouvelle politique, sans prouver que le personnel a été formé, que les outils nécessaires existaient ou que quelqu’un a vérifié l’efficacité du changement. Un suivi utile demande des preuves datées qu’un problème identifié a été traité.
Les conclusions de l’examen pourraient révéler des consignes imprécises ou des lacunes de personnel qu’il serait possible de corriger avant un autre cas difficile. Elles pourraient aussi étayer le constat que le personnel a exercé un jugement raisonnable dans l’incertitude. Le contrôle est plus crédible lorsqu’il peut aboutir à l’une ou l’autre conclusion et expliquer les preuves qui la fondent.
L’indépendance exige des pouvoirs concrets. Un évaluateur qui ne voit que des exemples choisis ou des totaux agrégés ne peut reconstituer les décisions contestées. L’accès aux dossiers pertinents, la possibilité de signaler des préoccupations non résolues et une procédure définie de mesures correctives comptent davantage qu’un titre prestigieux. Ces dispositifs exigeraient eux-mêmes des protections de la vie privée et des limites à l’utilisation des dossiers sensibles.
Une multiplication des signalements peut créer un autre problème de sécurité.
Un système récompensé pour avoir effectué davantage de signalements peut améliorer ses chiffres d’une manière évidente : en signalant plus de personnes. Cela pourrait entraîner des divulgations inutiles et détourner l’attention des signaux plus forts. Compter les signalements mesure l’activité ; évaluer leur qualité exige des preuves sur les raisons de ces signalements et les erreurs détectées par la suite.
L’objectif inverse peut également induire en erreur. Un faible taux d’annulation peut signifier que les décisions sont exactes, ou que les personnes ne peuvent pas réellement les contester. Un délai moyen d’examen court peut cacher un petit nombre de cas exceptionnellement retardés. Avant d’y voir des preuves de sécurité, les responsables et les évaluateurs externes devraient examiner ce que chaque indicateur laisse de côté.
La protection de la vie privée fait partie de cette évaluation. Un dossier d’examen peut contenir des renseignements très personnels sur quelqu’un qui, au final, ne représente aucune menace pertinente. Conserver suffisamment de preuves pour examiner une décision ne justifie pas de donner accès à chaque employé ni de garder indéfiniment toutes les conversations environnantes. L’objectif du dossier, les accès autorisés et la durée de conservation devraient être explicites, avec les mesures de conservation appropriées lorsque des obligations légales l’exigent.
Il faut aussi distinguer l’explication publique d’un système de la divulgation du dossier d’une personne. Des données agrégées sur les délais d’examen, les décisions corrigées et les changements de politique pourraient permettre un examen public. L’accès aux dossiers détaillés pourrait être réservé à des évaluateurs autorisés. Même les rapports agrégés exigent de la prudence lorsque de petits groupes ou des situations inhabituelles risquent d’identifier quelqu’un.
Nous voudrions aussi que le contrôle examine les erreurs inégalement réparties. Si un même contenu est traité différemment selon la langue ou le contexte, un chiffre global de précision peut masquer le problème. Il s’agit d’une question d’évaluation proposée, et non de l’affirmation qu’un tel schéma a été démontré dans cette affaire.
À quoi ressemblerait une prochaine étape crédible
Dans le cadre du litige, les lecteurs devraient distinguer les nouvelles allégations des preuves produites et des décisions réellement rendues par le tribunal. Une demande de mesure de protection indique ce que souhaite un demandeur. La question de savoir si cette mesure est justifiée, suffisamment précise ou imposée par la loi est distincte.
Pour le secteur, un progrès utile se traduirait par des changements datés aux procédures, une responsabilité clairement attribuée pour les décisions difficiles et la preuve que les corrections sont appliquées au quotidien. Les entreprises devraient expliquer la portée et les limites de toute évaluation indépendante. Les responsables politiques devraient examiner le coût des interventions excessives en regard des conséquences de l’inaction.
L’occasion est de rendre le travail de sécurité plus facile à examiner et à corriger. Le risque est que la pression publique entraîne une surveillance plus large ou davantage de paperasse sans améliorer les décisions. Les lecteurs peuvent poser une question concrète sur chaque réforme promise : quelles preuves montreraient qu’elle améliore le jugement, y compris lorsque la retenue est la décision justifiée ?