Британская Колумбия объявила об иске против OpenAI 21 сентября 2026 года. К делу присоединилось управление школьного округа Пис-Ривер-Саут после стрельбы в Тамблер-Ридж. Провинция добивается ответственности за восстановление сообщества и усиления мер безопасности. В заявлении изложена позиция правительства; оно не устанавливает ответственность компании. Заявление провинции
Для читателей, пытающихся оценить безопасность ИИ, полезно спросить, как организация обращается с уже отмеченной ею информацией. Модель может выявить тревожный контент, но операторам сервиса всё равно нужно решить, что он означает, какие меры оправданы и кто вправе их принять. Эти решения заслуживают такой же проверки, как и ответы модели.
Главное изменение
- Что изменилось: Провинция и школьный округ требуют возмещения ущерба и изменений в практике безопасности OpenAI в рамках нового гражданского дела.
- Почему это важно: После обнаружения тревожной активности остаются важные решения о проверке человеком, сохранении доступа и передаче данных властям. За каждое решение должен отвечать конкретный сотрудник, а сами решения должны иметь обоснование.
- За чем следить: За доказательствами, рассмотрением судом заявленных требований и тем, сможет ли предлагаемый надзор выявлять пропущенную опасность, одновременно защищая людей от неоправданного вмешательства.
Что устанавливают документы
Иск, поданный в федеральный суд Северного округа Калифорнии, называет истцами провинцию и школьное управление округа № 59, а ответчиками — Сэма Альтмана и организации OpenAI. В иске утверждается, что компания не передала сведения об угрозе и не обеспечила безопасность продукта; истцы требуют возмещения ущерба и судебного запрета. В сноске 2 сказано, что журналы чатов ещё предстоит представить. Поэтому утверждения о внутренних решениях и возможности предотвратить трагедию требуют доказательств; исковая жалоба — не судебное решение. Поданная жалоба
В более раннем рассказе OpenAI есть отдельная, датированная точка отсчёта. В письме министру искусственного интеллекта Канады от 26 февраля компания сообщила, что автоматическое обнаружение и проверка человеком привели к блокировке аккаунта в июне 2025 года. По словам компании, имевшихся тогда сведений было недостаточно для передачи информации правоохранительным органам. В письме сказано, что усиленный позднее протокол привёл бы к передаче сведений об этом аккаунте; компания также признала, что обнаружила второй аккаунт уже после того, как личность нападавшего стала публичной. Это заявления компании, а не независимо проверенные выводы об эффективности её реформ. Февральское письмо
Reuters сообщило, что OpenAI вновь подтвердила приверженность сотрудничеству с властями и дальнейшей работе над безопасностью. Reuters
Февральское заявление предшествовало новому иску. Его не следует считать подробным ответом на изложенные в иске требования. Равным образом утверждение, что более поздний протокол привёл бы к иному решению, не доказывает, что именно произошло бы после его принятия. Чтобы оценить ответственность, необходимо изучить, какие сведения были доступны в тот момент и какие варианты действий существовали.
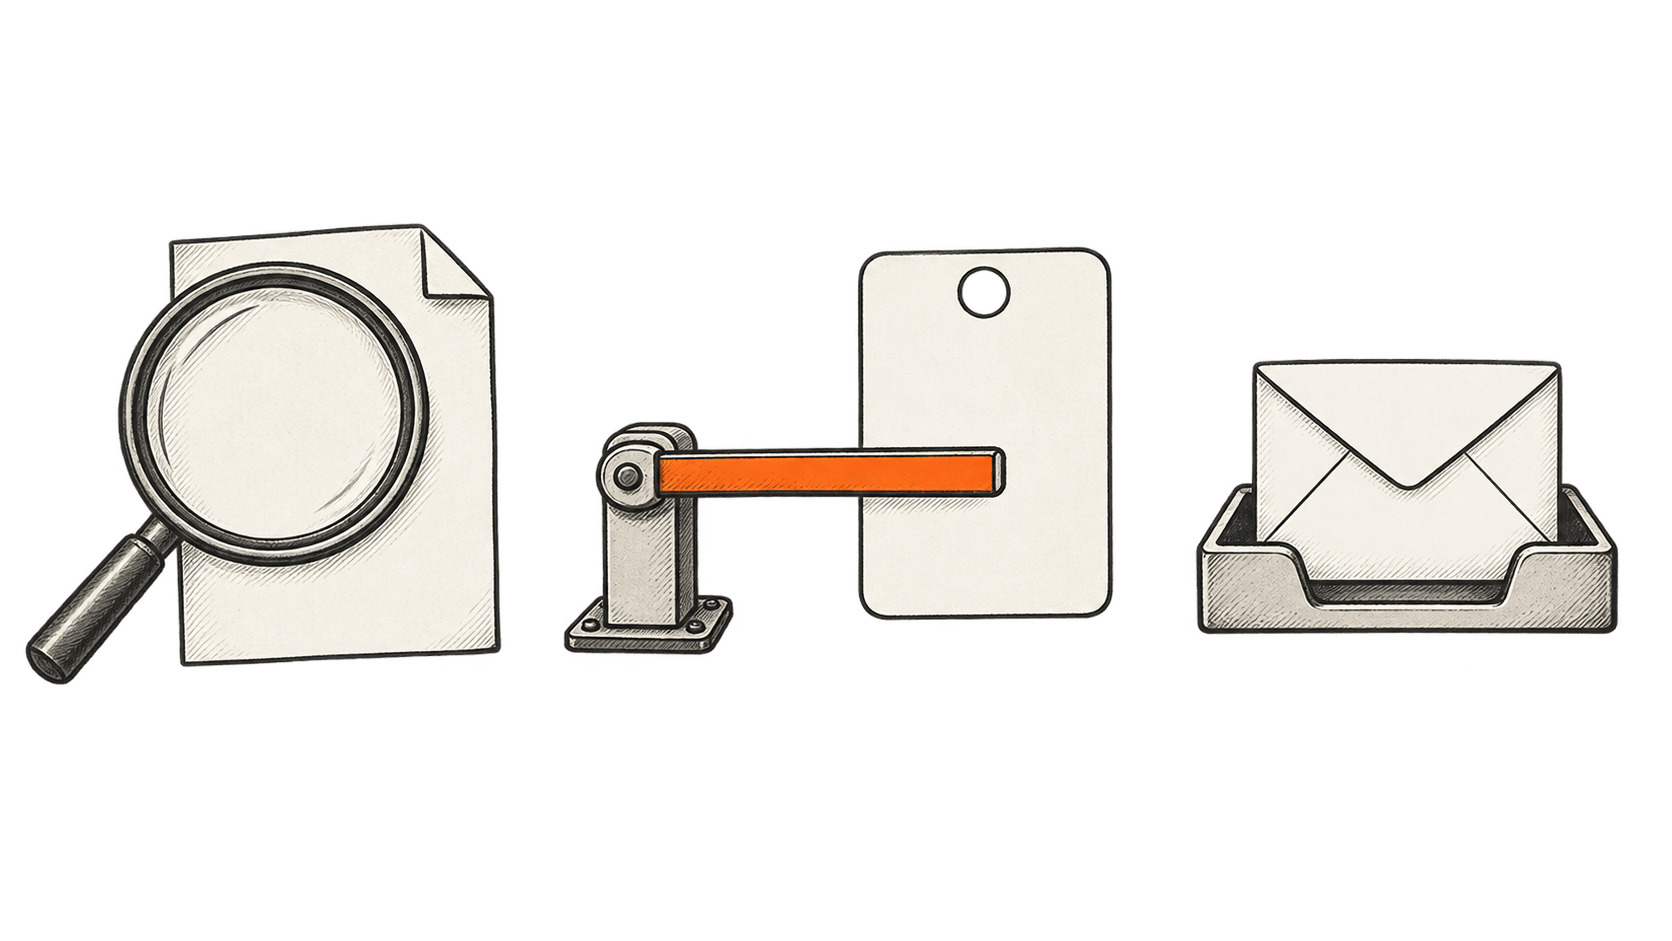
Обнаружение, блокировка аккаунта и передача сведений отвечают на разные вопросы
В заявлении OpenAI о безопасности сообщества от 28 апреля описаны автоматическое обнаружение и последующая контекстная проверка человеком. Возможные результаты — закрытие сигнала, дальнейшее расследование или меры в отношении аккаунта. Также описаны апелляции и меры против повторных аккаунтов. На странице сказано, что разговоры, указывающие на неминуемую и достоверную угрозу причинения вреда другим людям, приводят к уведомлению правоохранительных органов. Это опубликованный компанией процесс, а не доказательство того, как поступили в конкретном случае. Правила безопасности сообщества
Разделение этих шагов позволяет понять, какие доказательства нужны. Система обнаружения отвечает на вопрос первичного отбора: заслуживает ли материал внимания? Её результат сам по себе не устанавливает вывод о человеке. При проверке сотрудник должен учитывать контекст и неопределённость, иметь достаточно времени и полномочий, чтобы оспорить первоначальный сигнал. В записи должно сохраняться, почему оценка изменилась, в том числе когда новые сведения сделали изначально серьёзный сигнал менее тревожным.
Меры в отношении аккаунта касаются доступа к сервису. Решение заблокировать доступ не определяет, следует ли передавать сведения за пределы компании. И отсутствие оснований для внешнего обращения не обязательно даёт право сохранить доступ по правилам сервиса. Если рассматривать эти вопросы отдельно, у каждого будут собственные доказательства и обоснование.
Представим гипотетическую проверку, в ходе которой сотрудники согласны, что аккаунт нарушил правила сервиса, но не согласны, представляет ли он достоверную внешнюю угрозу. Полезная запись зафиксирует это расхождение, имя принявшего решение и логику выбора. Одна отметка «меры приняты» скроет большую часть сведений, необходимых аудитору.
Передача сведений вовлекает ещё одно учреждение с собственными полномочиями и обязанностями. Компания должна объяснить, какими сведениями она поделилась, почему такое раскрытие было оправдано и как удостоверилась, что данные получил надлежащий адресат. Передача не гарантирует определённую реакцию и не предотвращает конкретный исход. При оценке взаимодействия эти ограничения должны оставаться очевидными.
Улучшение одного этапа может не решить другую проблему. От более точного первичного отбора будет мало пользы, если срочные проверки остаются без ответственных или проверяющие не могут обратиться к уполномоченному принять меры. Изменения правил должны сопровождаться изменениями в том, что персонал может с их помощью сделать.
Для аудита нужен доступ к решениям и последствиям
В иске запрашиваются проверяемые меры безопасности и ежеквартальные аудиты соблюдения правил независимым наблюдателем. Это предлагаемые средства защиты, а не изменения, назначенные судом. Требования истцов, стр. 38
Для проверки решений есть устоявшаяся основа управления. Необязательная к исполнению система управления рисками ИИ NIST 2023 года призывает документировать обязанности и обмен информацией, закреплять ответственность руководства за решения о рисках и определять роли людей в надзоре. В положениях об оценке предусмотрена проверка сотрудниками вне основного процесса разработки и внимание к тому, сохраняют ли меры свою эффективность. Это руководство, а не решение по данному делу и не сертификация какой-либо компании. Система управления рисками ИИ NIST
На наш взгляд, результативный аудит должен изучать путь от запроса на проверку до её завершения. Это включает задержки, нерешённые разногласия и случаи, закрытые без действий. Анализ только состоявшихся передач сведений упустит решения, сохранившие информацию внутри компании. Анализ только выявленных после ущерба сбоев исказит картину повседневных решений.
Аудитор также должен различать правила, действовавшие в момент события, и позднейшие редакции. Иначе компания может казаться соблюдающей требования лишь потому, что опубликовала новое правило, не показав, обучили ли персонал, были ли у него нужные инструменты и проверил ли кто-нибудь результат изменений. Полезная последующая проверка требует датированных доказательств, что выявленная проблема устранена.
Проверка может выявить неясные инструкции или нехватку персонала — проблемы, которые можно решить до следующего сложного случая. Она также может подтвердить, что сотрудники принимали разумные решения в условиях неопределённости. Надзор вызывает больше доверия, если способен прийти к любому из этих выводов и объяснить лежащие в его основе доказательства.
Для независимости нужны практические полномочия. Оценщик, видящий лишь отобранные примеры или общие показатели, не сможет восстановить спорные решения. Доступ к относящимся к делу записям, возможность сообщать о нерешённых вопросах и чёткий порядок корректирующих мер важнее громкого титула. При этом для таких механизмов нужны защита конфиденциальности и ограничения на использование чувствительных данных.
Более подробная отчётность может создать другую проблему безопасности
У системы, поощряемой за увеличение числа передач сведений, есть очевидный способ улучшить показатели: передавать больше информации. Это может привести к ненужным раскрытиям и отвлечь внимание от более серьёзных сигналов. Число передач измеряет активность; качество решений можно оценить лишь по свидетельствам о причинах передачи и позже обнаруженных ошибках.
Вводить в заблуждение может и противоположный целевой показатель. Низкая доля отменённых решений может означать точный отбор — или то, что люди не могут эффективно оспорить решения. Небольшое среднее время проверки может скрывать несколько необычно долгих случаев. Прежде чем считать каждый показатель доказательством безопасности, руководители и внешние проверяющие должны выяснить, чего он не учитывает.
Конфиденциальность — часть такой оценки. В записи о проверке могут содержаться глубоко личные сведения о человеке, который в конечном счёте не представляет соответствующей угрозы. Необходимость сохранить достаточно данных для оценки решения не оправдывает предоставление доступа каждому сотруднику или бессрочное хранение всех связанных разговоров. Цель записей, допустимый доступ и срок хранения должны быть определены явно; при наличии юридических требований нужно предусмотреть надлежащее сохранение данных.
Есть и различие между публичным объяснением работы системы и раскрытием записи отдельного человека. Общие сведения о задержках проверок, исправленных решениях и изменениях правил могут поддержать общественный контроль. Подробный доступ можно ограничить уполномоченными оценщиками. Даже при публикации агрегированных показателей нужно соблюдать осторожность: небольшие группы и необычные обстоятельства могут позволить определить личность.
Мы также хотели бы, чтобы проверяющие изучали неравномерно распределённые ошибки. Если сопоставимый материал обрабатывается по-разному в разных языковых или контекстных группах, общая оценка точности может скрывать проблему. Это предлагаемое направление проверки, а не утверждение, что в данном деле такой закономерный перекос уже выявлен.
Как могут выглядеть заслуживающие доверия следующие шаги
В рамках судебного дела читателям следует отличать новые обвинения от представленных доказательств и решений, которые действительно принял суд. Требование принять меру защиты сообщает, чего добивается истец. Отдельно нужно выяснить, оправдана ли мера, достаточно ли точно она сформулирована и требуется ли она по закону.
Для отрасли полезный прогресс будет виден в датированных изменениях процедур, чёткой ответственности за сложные решения и доказательствах того, что изменения дошли до повседневной работы. Компании должны раскрывать область и ограничения независимой оценки. Политикам следует учитывать издержки чрезмерного вмешательства наряду с последствиями бездействия.
Есть возможность сделать работу по безопасности более проверяемой и исправимой. Но общественное давление может привести к расширению наблюдения или росту объёма документации без улучшения решений. В отношении любой обещанной реформы читатели могут задать конкретный вопрос: какие доказательства покажут, что она улучшает суждение, включая случаи, когда воздержаться от вмешательства — оправданное решение?